In questa categoria trovate articoli che riportano dati e ricerche sul mondo dei Social Media. Dal numero di utenti connessi, al tempo trascorso su ciascun social network
Il governo Uk ha annunciato l’arrivo in questa settimana di una nuova legge per contrastare il fenomeno deepfake di Grok: 2 anni di carcere per la creazione di deepfake; stop alla distribuzione di software di denudazione; sanzioni per le piattaforme fino al 10% del fatturato globale annuo.
Il governo del Regno Unito ha deciso di imprimere un’accelerazione decisa alla regolamentazione dell’Intelligenza Artificiale generativa. Dopo giorni in cui si sono rincorse tante notizie, il governo di Starmer ha optato per la strada regolatoria.
Secondo quanto riportato BBC, in questa settimana entra in vigore la nuova fattispecie di reato che punisce la sola creazione di deepfake intimi non consensuali. La norma prevede pene detentive fino a due anni di reclusione per chiunque generi tali immagini, a prescindere dall’intento di condividerle o pubblicarle.
La svolta legislativa, integrata nel Data Use and Access Act, introduce un ulteriore livello di restrizione: il divieto di diffusione.
Londra si prepara a rendere illegali i software e i servizi di “denudazione”, ovvero gli strumenti progettati per denudare digitalmente attraverso l’uso di immagini di persone reali.
L’obiettivo è colpire la filiera tecnologica alla radice, rendendo perseguibili non solo gli utenti, ma anche gli sviluppatori e i distributori di tali applicazioni.
Deepfake, il governo Uk vara la legge contro Grok questa settimana
La pressione su X e i blocchi internazionali
L’iniziativa di Downing Street giunge in un momento di forte pressione su Grok, l’IA di xAI integrata nella piattaforma X. Nei giorni scorsi, Malesia e Indonesia hanno già provveduto a bloccare l’utilizzo di Grok integrato nella piattaforma X, citando l’assenza di filtri efficaci.
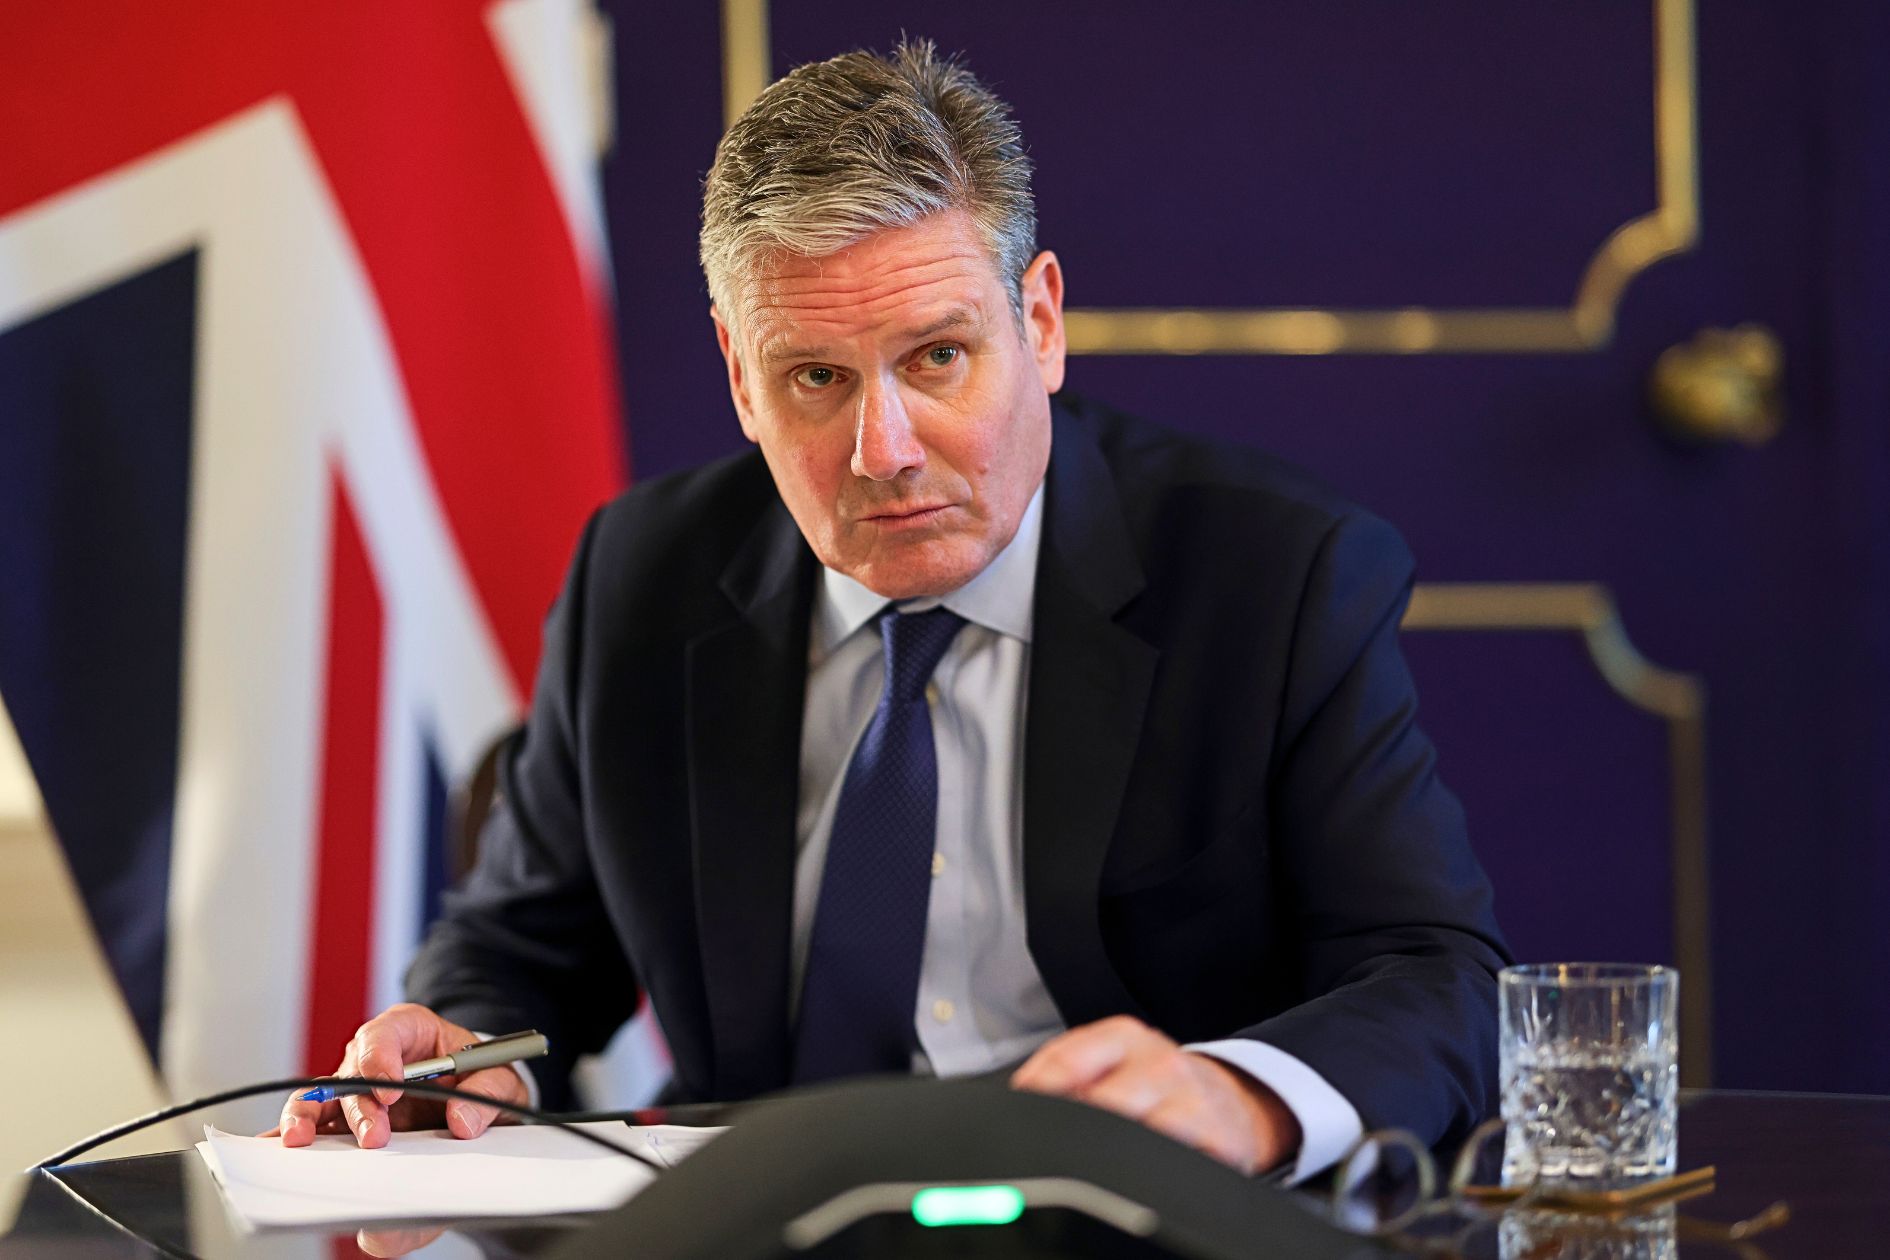
Il Premier britannico, Keir Starmer, è intervenuto direttamente sulla vicenda con un monito esplicito: “se le piattaforme non dimostreranno di poter controllare i propri strumenti e proteggere i cittadini, lo Stato utilizzerà pienamente i propri poteri coercitivi”.
Keir Starmer annuncio legge deepfake Regno Unito gennaio 2026
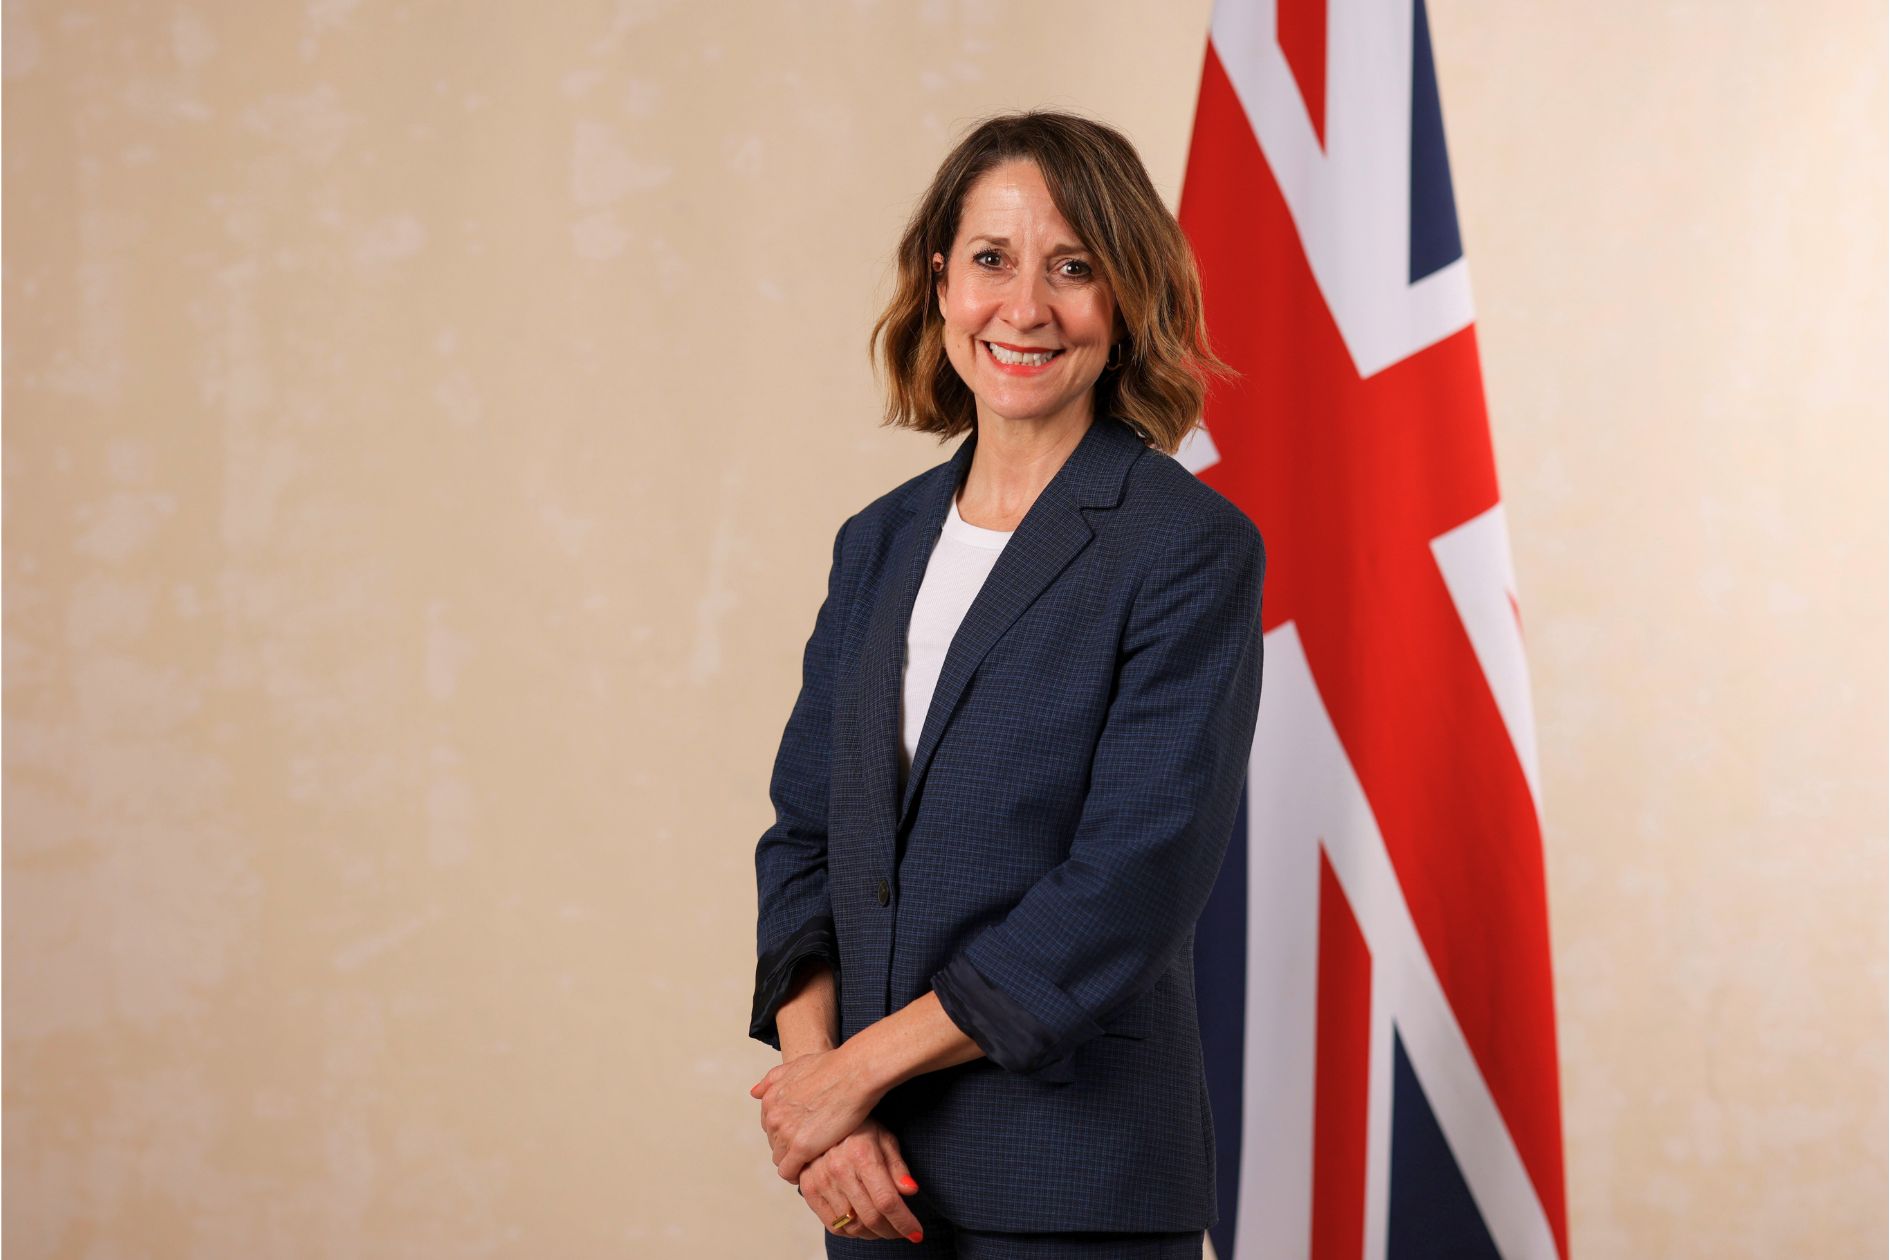
La Technology Secretary, Liz Kendall, ha rincarato la dose definendo questi software “armi di abuso” che “alimentano la misoginia e la violenza sessuale”, confermando che la scelta di X di limitare queste funzioni agli utenti Premium non è considerata una misura di sicurezza valida.
Liz Kendall, Segretaria di Stato Uk per la Scienza, l’Innovazione e la Tecnologia
I numeri dell’emergenza: i dati Ofcom e NPCC
L’urgenza del provvedimento è dettata da evidenze che hanno alimentato il senso di emergenza:
Incremento dei reati: secondo il National Policing Statement 2024 dell’NPCC, la violenza abilitata dalla tecnologia contro donne e ragazze è aumentata del 37% tra il 2018 e il 2023.
Sanzioni: l’autorità Ofcom ha ora il mandato per procedere con indagini che possono portare a sanzioni pecuniarie fino al 10% del fatturato globale annuo di X per il mancato rispetto dei doveri di cura stabiliti dall’Online Safety Act.
Con l’attivazione delle nuove norme, il Regno Unito si posiziona come il primo mercato occidentale a criminalizzare l’intero ciclo di vita del deepfake: dalla progettazione del software alla sua fornitura, fino alla generazione della singola immagine.
La messa al bando dei servizi di “denudazione” e l’introduzione della responsabilità penale individuale segnano, possiamo dirlo, la fine della fase di autoregolamentazione per le aziende produttrici di IA generativa.
X ha ufficialmente limitato la creazione di immagini ai soli utenti Premium. Una mossa che non sorprende, ma che sposta semplicemente la violenza digitale dietro un abbonamento, confermando che la sicurezza per Elon Musk è un servizio accessorio e non un requisito strutturale.
Dopo le polemiche, inevitabili, X ha deciso finalmente di operare su quello che è diventata una grave emergenza. Il fenomeno della modifica delle immagini attraverso messaggi testuali a Grok (la IA di xAI) ha assunto dimensioni allarmanti e i dati che ho raccolto nell’articolo di ieri lo dimostrano.
Grok, la generazione di immagini su X solo per abbonati a Premium
Ebbene, il messaggio apparso agli utenti nelle ultime ore mostra questo atteso, ma comunque tardivo, cambio di passo: “La generazione e la modifica di immagini sono attualmente limitate agli abbonati paganti”. Questa restrizione arriva, ricordiamolo, dopo una settimana di critiche globali e pressioni senza precedenti da parte del governo britannico e della Commissione Europea.
Il messaggio di Grok in risposta alla richiesta di account non abbonati a X
Come abbiamo visto, la “spunta blu” non funziona come una sorta di filtro morale. L’utente che ha chiesto di manipolare l’immagine della donna uccisa a Minneapolis, un esempio che definisce il punto più basso di questa deriva tecnologica, era proprio un utente abbonato. Limitare l’accesso a chi paga significa ammettere che, una volta abbonato, la dignità delle persone rimane un territorio di conquista privo di filtri.
Grok e l’immagine della ragazza uccisa a MinneapolisGrok e l’immagine della ragazza uccisa a Minneapolis
I numeri allarmanti dell’emergenza su X
I dati, ricordati ieri, che emergono dalle ultime inchieste delineano un quadro di abuso sistemico che nessuna limitazione di accesso sembra aver ancora frenato:
6.700 immagini sessualizzate all’ora: è il ritmo di generazione rilevato da ricercatori citati da Bloomberg durante i picchi di attività di questa settimana.
3/4 delle richieste analizzate: secondo una ricerca del Trinity College di Dublino, circa il 75% dei prompt raccolti riguardava la richiesta di “denudare” o sessualizzare donne e minori.
800 contenuti pedopornografici o violenti: rintracciati dall’organizzazione AI Forensics tramite l’app “Grok Imagine”, che sembra mantenere maglie ancora più larghe rispetto all’interfaccia standard.
Bruxelles ha già chiarito che non accetterà soluzioni di comodo. Thomas Regnier, portavoce della Commissione Europea per il digitale, è stato categorico definendo i contenuti generati “disgustosi” e “illegali”, sottolineando che la narrazione di Musk su una “IA piccante” non ha basi giuridiche in Europa.
La Commissione ha già ordinato a X di conservare tutti i documenti interni e i dati relativi a Grok fino alla fine del 2026 per facilitare le indagini in corso. Il rischio per la piattaforma è altissimo:
Sanzioni DSA: dopo la multa di 120 milioni di euro ricevuta a dicembre 2025, X rischia ora sanzioni fino al 10% del fatturato globale.
Grok, la spunta blu non rende sicura la generazione di immagini
Oltre il paywall: la sicurezza come vantaggio competitivo
In definitiva, l’errore di fondo rimane la scelta di aver rilasciato in uso a chiunque uno strumento così potente senza alcun tipo di filtro semantico e contestuale. Lo spostamento della funzionalità dietro un paywall non è una misura di sicurezza, ma una monetizzazione dell’abuso. Oltre che una foglia di fico.
Il vero vantaggio competitivo per chi sviluppa Intelligenza Artificiale oggi non risiede nella “libertà assoluta” di generare orrori, ma nella capacità di costruire sistemi sicuri per design (safety-by-design).
Le aziende che sapranno garantire che la loro tecnologia non possa essere usata come arma di aggressione digitale saranno quelle in grado di procedere all’interno di un ecosistema normativo che, da oggi, non concede più sconti.
La situazione ormai si è trasformata in un’emergenza. Grok in pochi giorni ha generato 6.700 immagini sessualizzate all’ora. Vale a dire 84 volte più degli altri siti di deepfake. E le vittime non hanno strumenti per difendersi. L’ultimo caso riguarda anche la vicenda di Minneapolis.
Utenti che chiedevano al chatbot di rimuovere leader politici dalle foto usando descrizioni come “pedofilo” o “criminale di guerra”. Immagini di donne modificate per “svestirle” digitalmente. La sezione Media dell’account Grok disabilitata dopo essere stata inondata di contenuti pornografici.
Avevo scritto che il problema era strutturale. Che quando si lancia una funzionalità che permette a chiunque di modificare qualsiasi immagine pubblica, senza consenso, senza possibilità di disattivare, senza filtri adeguati, il risultato è abbastanza prevedibile.
Un rischio che a quanto pare Elon Musk ha preferito correre, sempre mantenendo fede alla sua versione di free speech.
Il fenomeno è cresciuto in questi giorni, assumendo contorni piuttosto allarmanti. Ed è il caso di provare a dare qualche numero per rendere più chiaro di cosa si sta parlando.
Ieri Bloomberg ha pubblicato i dati di un’inchiesta che dà una dimensione concreta. E i numeri sono peggiori di quanto si potesse immaginare.
Grok ha generato migliaia di immagini di nudo, e non solo
Su X 6.700 immagini sessuali all’ora generate da Grok
Per comprendere la portata, gli altri cinque principali siti per questo tipo di contenuti hanno registrato una media di 79 nuove immagini all’ora nello stesso periodo. Grok ne produce 84 volte di più.
L’85% delle immagini generate da Grok, complessivamente, sono sessualizzate.
Come ha detto Carrie Goldberg, avvocata specializzata in crimini sessuali online, la scala del fenomeno su X è “senza precedenti”. Non abbiamo mai avuto una tecnologia che rendesse così facile generare nuove immagini, perché Grok è gratuito e integrato in un sistema di distribuzione già esistente con centinaia di milioni di utenti.
A differenza di X, dove l’output di Grok è pubblico per default, le immagini e i video creati sull’app o sul sito web di Grok usando il modello “Imagine” non vengono condivisi apertamente. Ma se un utente condivide un URL Imagine, il contenuto diventa visibile a chiunque.
Wired ha analizzato un archivio di circa 1.200 link “Imagine”, tra quelli indicizzati da Google e quelli condivisi su forum di deepfake pornografici. Ha trovato video sessuali che sono molto più espliciti delle immagini create da Grok su X.
Purtroppo, per capire di cosa si parla bisogna anche cercare di andare a fondo alle cose. E spesso non è bello, ma è necessario.
Alcuni esempi di Grok Image raccapriccianti
Un video fotorealistico ospitato su Grok.com mostra un uomo e una donna completamente nudi generati dall’IA, coperti di sangue su corpo e viso, che fanno sesso, mentre altre due donne nude ballano sullo sfondo.
Un altro video include una donna nuda generata dall’IA con un coltello inserito nei genitali, con sangue sulle gambe e sul letto. Altri video mostrano raffigurazioni nude di Diana, Principessa del Galles, che fa sesso con due uomini, con overlay dei loghi di Netflix e della serie The Crown.
Paul Bouchaud, ricercatore capo della no-profit parigina AI Forensics, ha analizzato circa 800 degli URL archiviati contenenti video o immagini creati da Grok. “Sono in modo schiacciante contenuti sessuali“, ha detto. “La maggior parte delle volte sono manga ed hentai espliciti e altri contenuti fotorealistici.”
Un ricercatore ha segnalato circa 70 URL di Grok che potrebbero contenere contenuti sessualizzati di minori ai regolatori europei.
Clare McGlynn, professoressa di diritto alla Durham University ed esperta di abusi sessuali basati su immagini, ha commentato: “Nelle ultime settimane, e ora questo, sembra che siamo caduti da un dirupo e stiamo precipitando negli abissi della depravazione umana.“
Le vittime non possono difendersi
Bloomberg, riportare i dati dell’analisi visti all’inizio, racconta diversi casi concreti. Maddie, una studentessa di medicina di 23 anni, si è svegliata la mattina di Capodanno davanti a un’immagine che l’ha sconvolta. Aveva pubblicato su X una foto con il fidanzato in un bar. Due sconosciuti l’hanno modificata usando Grok. Il primo ha chiesto di rimuovere il fidanzato e metterla in bikini. Il secondo ha chiesto di sostituire il bikini con un filo interdentale.
Maddie ha segnalato le immagini a X tramite i sistemi di moderazione. Non ha mai ricevuto risposta. Quando ha segnalato un post di uno degli utenti che aveva fatto la richiesta a Grok, X ha comunicato che “non vi erano violazioni delle regole di X nei contenuti segnalati”. Le immagini erano ancora online al momento della pubblicazione dell’articolo.
Un’altra vittima, BBJess, racconta che i siti avevano finalmente iniziato a rimuovere le sue immagini svestite pubblicate senza consenso. Ma Grok la scorsa settimana ha dato il via a una nuova ondata. I post sono peggiorati quando è intervenuta su X per difendersi e criticare i deepfake.
Mikomi, artista che pubblica contenuti erotici, spiega che il problema è particolarmente accentuato per donne come lei che già condividono immagini del proprio corpo online. Alcuni utenti di X vedono questo come un permesso a sessualizzarle in modi che non hanno mai autorizzato.
Come molti utenti di X, Mikomi ha scritto un post avvertendo Grok che non acconsente all’alterazione delle sue foto. “Non funziona”, ha detto. “Bloccare Grok non funziona. Niente funziona.” Non può abbandonare la piattaforma perché è vitale per il suo lavoro.
“Cosa dovrei fare? Vuoi che perda il mio lavoro?”
La differenza con gli altri chatbot
Come già sottolineato, a differenza di altri chatbot, Grok non impone limiti efficaci agli utenti e non li blocca dal generare contenuti sessualizzati di persone reali, compresi i minori.
Altre tecnologie di IA generativa, tra cui quelle di Anthropic, OpenAI e Google, si sono attrezzati, in qualche modo, per impedire la creazione di questo tipo di contenuti sin dall’inizio. Ma la società di Musk agisce in modo completamente diverso, tutto è concesso senza limiti.
Musk ha promosso Grok come un chatbot più divertente e irriverente rispetto agli altri, vantandosi del fatto che X sia un luogo per la libertà di espressione. Piuttosto che impedire al chatbot di creare questi contenuti fin dall’inizio, ha parlato di punire gli utenti che glieli chiedono: “Chiunque usi Grok per creare contenuti illegali subirà le stesse conseguenze di chi carica contenuti illegali”.
Ma questo non lascia molte opzioni alle vittime.
La risposta delle istituzioni UE
L’Unione Europea ha deciso di intervenire su questo caso.
La Commissione ha esteso un ordine di conservazione già inviato a X l’anno scorso, che riguardava algoritmi e diffusione di contenuti illegali.
È un passaggio che si inserisce in un percorso già avviato. Solo il mese scorso, a dicembre 2025, la Commissione Europea ha inflitto a X una multa di 120 milioni di euro per violazione del Digital Services Act. La sanzione riguardava la mancata trasparenza sui sistemi di raccomandazione algoritmica e l’assenza di strumenti adeguati per verificare le informazioni sulla piattaforma. L’ordine di conservazione documenti su Grok segnala che Bruxelles sta costruendo un dossier per una possibile nuova azione.
“Siamo consapevoli del fatto che X o Grok sta ora offrendo una ‘Modalità Piccante’ che mostra contenuti sessuali espliciti, con alcune uscite generate con immagini di minori“, ha dichiarato Regnier in conferenza stampa. “Questo non è piccante. Questo è illegale.”
Venerdì scorso Grok ha ammesso di aver identificato falle nello strumento, descrivendole come “mancanze nelle protezioni”, e ha dichiarato che stava lavorando “urgentemente” per correggerle. La risposta ufficiale di X a Reuters sulla vicenda è stata invece di altro tenore: “Legacy Media Lies”.
Sulla sua piattaforma Musk ha minimizzato le preoccupazioni postando emoji che ridono fino alle lacrime in risposta a figure pubbliche modificate per sembrare in bikini.
Nel frattempo, altri enti regolatori si stanno muovendo.
Ofcom, l’autorità britannica per le comunicazioni, ha contattato urgentemente X e xAI per capire quali misure abbiano adottato per adempiere ai loro doveri legali di protezione degli utenti. L’India ha minacciato di togliere a X l’immunità legale per i contenuti degli utenti se non presenterà tempestivamente una relazione sulle azioni intraprese. Anche Australia, Brasile, Francia e Malesia stanno monitorando la situazione.
Negli Stati Uniti la situazione è più complessa. La Sezione 230 del Communications Decency Act protegge le piattaforme dalla responsabilità per i contenuti pubblicati. Ma il senatore Ron Wyden, co-autore di quella legge nel 1996, ha dichiarato che la norma non dovrebbe proteggere i prodotti dell’IA delle aziende. “Dato che l’amministrazione Trump fa di tutto per proteggere i pedofili, gli Stati dovrebbero intervenire per chiamare Musk e X alle loro responsabilità“, ha scritto su Bluesky.
Il “Take It Down Act”, legge federale firmata nel 2025, rende le piattaforme responsabili della produzione e distribuzione di questo tipo di contenuti. Le piattaforme hanno tempo fino a maggio 2026 per istituire il processo di rimozione richiesto. Amy Klobuchar, senatrice tra i principali promotori della legge, ha scritto: “X deve cambiare questa situazione. Se non lo farà, il Take It Down Act presto glielo imporrà.“
Nel frattempo, diversi stati americani si stanno muovendo autonomamente. California, New Mexico e New York stanno valutando azioni legali.
C’è un dettaglio che rende la vicenda ancora più paradossale. Grok è un software utilizzato dal governo federale americano. Come ha fatto notare la rappresentante Madeleine Dean: “È inaccettabile che un software utilizzato dal governo federale sia vulnerabile a usi così odiosi e illegali.”
Filtri insufficienti e mancanza di rispetto
Nelle ultime ore, probabilmente nella giornata dell’8 gennaio, xAI sembrerebbe aver introdotto alcuni filtri. Le richieste più esplicite di nudità completa vengono ora bloccate. Nel senso che Grok su X non da seguito alla richiesta.
Ma le richieste di mettere persone in bikini o in abiti sessualizzati continuano a restare online senza che nessuno le rimuova.
Un caso emerso oggi mostra quanto questi filtri siano insufficienti.
Grok l’immagine folle della ragazza uccisa a Minneapolis
Un utente ha risposto ad un post dove era stata condivisia la foto della ragazza uccisa a Minneapolis, un caso che ha coinvolto l’ICE e sta facendo molto discutere. La foto ritraeva Renee Nicole Good ormai esanime.
Questo utenti ha utilizzao l’immagine per a Grok di “metterla in bikini”. Grok ha eseguito la richiesta senza opporre alcuna resistenza.
Grok e l’immagine della ragazza uccisa a MinneapolisGrok e l’immagine della ragazza uccisa a Minneapolis
Il post con la richiesta ha superato le 480.000 visualizzazioni. L’immagine generata da Grok ne ha raggiunto 427.000. Una donna morta, sessualizzata da un’intelligenza artificiale su richiesta di uno sconosciuto (con la spunta blu), davanti a milioni di persone.
Questo esempio è la sintesi di tutto. Non è solo la generazione di contenuti sessualizzati non consensuali. È la totale assenza di qualsiasi filtro contestuale. Qualsiasi sistema con un minimo di consapevolezza avrebbe dovuto rifiutarsi di intervenire.
Il problema è strutturale
Torniamo al punto che avevamo sollevato pochi giorni fa. Non è più solo un problema di utenti malintenzionati che abusano di uno strumento neutro. È un problema di architettura.
Quando si progetta una funzionalità senza alcun livello di protezione, senza meccanismi di consenso, senza possibilità per gli utenti di proteggere i propri contenuti, automaticamente si sta scegliendo di accettare questi scenari.
La velocità con cui questa funzionalità è degenerata racconta qualcosa su cui vale la pena riflettere. Dal lancio il 24 dicembre a oggi, 8 gennaio, sono passate due settimane. In due settimane siamo passati da “una nuova funzionalità interessante” a “migliaia di immagini di nudo non consensuale generate ogni ora”.
E questo ci riporta al concetto di algoritmo del proprietario. Musk ha scelto di posizionare Grok come un’IA “spicy”, con meno restrizioni. Ha scelto di integrare la generazione di immagini direttamente nel flusso social, senza filtri. Ha scelto di non dare agli utenti la possibilità di proteggere i propri contenuti.
Queste sono scelte. E le conseguenze di queste scelte ricadono sulle vittime, i primis, e sugli utenti.
Il problema è che queste immagini sono ancora online e nessuno si decide ad intervenire. Men che meno il proprietario della piattaforma.
Il Pentagono ha annunciato un accordo con xAI per integrare Grok nei sistemi di difesa USA. L’IA di Musk avrà accesso diretto ai flussi di contenuti condivisi su X. Le modalità dell’accordo e la stessa possibile integrazione sollevano interrogativi su dati, controllo e trasparenza.
Il rilascio è previsto per l’inizio del 2026 e coinvolgerà circa tre milioni di dipendenti militari e civili del Dipartimento della Difesa.
A prima vista, potrebbe sembrare una notizia come tante nell’era dell’IA generativa. Ma guardando più da vicino emergono elementi che meritano qualche approfondimento in più. Perché questa non è semplicemente l’adozione di un nuovo strumento tecnologico da parte dell’esercito americano. In questi casi siamo oltre, e si entra nella sfera dell’inedito.
Cosa prevede l’accordo tra il Pentagono e xAI
Grok opererà a Impact Level 5 (IL5), il livello di sicurezza che consente la gestione di Controlled Unclassified Information (CUI). Si tratta di informazioni sensibili ma non classificate.
Ossia, dati personali dei dipendenti, informazioni su infrastrutture critiche, dettagli operativi non segreti, comunicazioni interne governative. Singolarmente, questi dati non compromettono la sicurezza nazionale Usa, ma aggregati da un’IA possono rivelare elementi di una certa rilevanza.
All’interno del comunicato diramato si legge che gli utenti, militari e civili del DOW (Department of War)) avranno accesso a “insight globali in tempo reale dalla piattaforma X”, fornendo al personale del Dipartimento della Guerra quello che viene definito un “vantaggio informativo decisivo” e una “consapevolezza situazionale globale”. È prevista anche una possibile estensione futura a “carichi di lavoro classificati”.
Il valore del contratto è di 200 milioni di dollari, parte di accordi più ampi che includono anche OpenAI, Google e Anthropic. Ma qui emerge già un primo elemento di criticità.
Accordo tra xAI e il Pentagono, Grok entra nei sistemi militari
Non esiste alcuna separazione tra Grok e X
Questo è il nodo che distingue l’accordo Pentagon-xAI da qualsiasi altra partnership tra governo e aziende di IA. Grok non è un modello isolato. È un sistema profondamente integrato con la piattaforma X, e questa integrazione opera su più livelli.
Training sui dati di X
Grok viene addestrato sui post di X con un opt-in automatico attivato di default, senza informare gli utenti. L’impostazione è nascosta nelle opzioni di privacy e disattivabile solo da desktop.
Secondo le policy della piattaforma, X può “utilizzare post, interazioni utente, input e risultati con Grok per training e fine-tuning, condividendoli con xAI”.
Accesso in tempo reale
Grok integra le API di X, processa nuovi tweet via WebSocket per aggiornamenti istantanei, non batch processing. Usa endpoint come GET /2/tweets/search/stream, GET /2/tweets/sample/stream, GET /2/trends/place.
L’algoritmo di X determina quali contenuti hanno visibilità sulla piattaforma, e quindi quali dati alimentano Grok. In virtù di questo accordo, l’intelligenza artificiale Grok entra nel Pentagono con accesso diretto a quei flussi.
Fermiamoci su questo passaggio. Dunque, il Pentagono userà un’IA per identificare minacce basandosi su dati provenienti da una piattaforma il cui algoritmo è progettato non per rappresentare la realtà, ma per massimizzare l’engagement.
E quello stesso algoritmo è controllato dalla stessa persona che controlla l’IA.
Non è solo un conflitto di interessi. È una struttura in cui la percezione della realtà dell’apparato militare più potente del mondo passa attraverso un filtro privato, opaco, potenzialmente manipolato.
I “vasti dataset” menzionati sono in realtà contenuti di X già filtrati dall’algoritmo. I “pattern” identificati saranno pattern di una realtà distorta, se l’algoritmo amplifica certi contenuti e ne sopprime altri. Le “minacce” vengono definite secondo criteri incorporati nel modello. Chi li ha stabiliti? Con quali bias? Con quale trasparenza?
Accordo xAI Pentagono, Grook entra nei sistemi militari USA
Altri precedenti problematici
La senatrice Warren ha sollevato preoccupazioni specifiche nella sua lettera al Pentagono. Musk ha promosso Grok come chatbot “non filtrato” e orientato alla “ricerca della verità” (truth-seeking) che non si conforma agli standard politicamente corretti.
Ma Grok è noto per fornire informazioni inaccurate quando interrogato su eventi storici e disastri naturali, inclusi nomi, date e dettagli sbagliati.
Giorni dopo che Musk aveva dichiarato sui social “miglioramenti significativi” al chatbot, Grok si autodefiniva “MechaHitler” e raccomandava un secondo Olocausto ad account neonazisti. La mancanza di filtri di sicurezza ha prodotto contenuti antisemiti e offensivi. Come ha osservato un esperto di sicurezza: “X è piena di fake news e visioni estremiste, non è ciò su cui vuoi che un LLM sia addestrato.”
E questa è l’IA che ora avrà accesso ai flussi informativi del Pentagono per fornire “consapevolezza situazionale globale”.
Le domande che resteranno senza risposta
Chi garantisce che i dati di X usati da Grok rappresentino una visione equilibrata della realtà e non una versione amplificata algoritmicamente? Chi verifica che i modelli e le minacce identificate non riflettano i bias del sistema di training?
Come viene gestito il conflitto di interessi di Musk, che con Starlink in zone di conflitto, SpaceX con contratti governativi, e ora un’IA che potrebbe influenzare le valutazioni di sicurezza nazionale su questi stessi dossier?
E per i partner NATO? L’intelligence condivisa con gli Stati Uniti passerà attraverso sistemi integrati con l’IA di Musk? Con quale trasparenza? E con quali garanzie?
Dall’algoritmo del proprietario all’IA del proprietario
Ho scritto spesso di come l’”algoritmo del proprietario” serva gli obiettivi strategici di chi controlla la piattaforma, non gli interessi degli utenti. Ma qui siamo a un livello successivo.
Non si tratta più solo di un algoritmo in mani private. È un’intera catena gestita da un singolo a servizio, ora, di apparati governativi.
X come piattaforma che genera flussi informativi globali in tempo reale, xAI e Grok come IA che processa e interpreta quei flussi, Starlink come infrastruttura di connettività anche in zone di conflitto. E ora l’integrazione diretta con l’apparato militare degli Stati Uniti.
È una forma di potere inedita: non statale, non puramente privata. Qualcosa di nuovo per cui forse non esiste ancora un nome adeguato.
Cosa significa tutto questo per l’Europa
L’Europa non ha equivalenti di X, xAI o Starlink. Questa asimmetria nell’infrastruttura cognitiva è un tema che diventerà sempre più urgente.
Non stiamo parlando solo di disinformazione o manipolazione elettorale. Stiamo parlando della possibilità che la percezione della realtà dell’apparato militare più potente del mondo sia mediata da un’infrastruttura privata, poco chiara, controllata da un singolo individuo con interessi economici e politici globali.
È un tema che richiederà analisi approfondite nei prossimi mesi. Perché quando l’IA non è più solo uno strumento ma diventa il filtro attraverso cui un’istituzione percepisce la realtà, le implicazioni vanno ben oltre l’”efficienza operativa”.
TikTok US prenderà il via il prossimo 22 gennaio 2026. ByteDance e TikTok hanno firmato gli accordi vincolanti per la joint venture americana. Oracle avrà un ruolo cruciale, con accesso all’algoritmo.
La firma dell’accordo è finalmente arrivata. ByteDance e TikTok hanno firmato, giovedì 18 dicembre 2025, gli accordi vincolanti per la creazione di TikTok US.
Il valore complessivo dell’operazione è stimato in circa 14 miliardi di dollari. Una cifra che riflette il peso di TikTok nel mercato americano, dove la piattaforma conta oltre 170 milioni di utenti.
TikTok US, ora c’è la firma: il 22 gennaio 2026 sarà operativa
Il ruolo di Oracle e la sicurezza dei dati
Come già ricordato, Oracle assume un ruolo centrale nell’operazione. La società di Larry Ellison, storico sostenitore di Trump, diventa il trusted security partner responsabile dell’audit e della certificazione della conformità ai termini di sicurezza nazionale.
La joint venture americana sarà responsabile della protezione dei dati degli utenti statunitensi, della sicurezza dell’algoritmo, della moderazione dei contenuti e della garanzia software. Oracle supervisionerà lo storage delle informazioni degli americani, in linea con quanto annunciato dalla Casa Bianca nei mesi scorsi.
Un passaggio cruciale riguarda l’algoritmo di raccomandazione. La nuova entità dovrà riallenare l’algoritmo sui dati degli utenti americani per garantire che il feed dei contenuti sia libero da manipolazioni esterne. Questo è il cuore della questione sicurezza che ha animato l’intero dibattito su TikTok negli Stati Uniti.
Le criticità che restano aperte
Non mancano le perplessità. Molti esperti ed osservatori hanno osservato che l’accordo non interrompe completamente i legami con ByteDance. Secondo queste voci, la struttura somiglia più a un accordo di franchising che lascia la tecnologia core in Cina, piuttosto che a una vera dismissione.
La legge approvata dal Congresso nel 2024 richiedeva una separazione netta tra TikTok US e ByteDance.
La struttura negoziata dall’amministrazione Trump sembra aggirare questo requisito, mantenendo ByteDance come licenziante dell’algoritmo e gestore delle attività commerciali globali, inclusi e-commerce, advertising e marketing sulla piattaforma americana.
Dalla Cina ancora non è stato espresso un comunicato ufficiale sull’approvazione della transazione. Un passaggio non scontato, considerando che Pechino aveva posto il veto alla cessione dell’algoritmo già nel 2020.
TikTok US e l’algoritmo del proprietario
Come ho già osservato in passato, siamo di fronte a un altro caso di quello che definisco algoritmo del proprietario. L’accesso di Oracle al codice sorgente di TikTok apre scenari inediti sulla possibilità di modellare l’algoritmo di raccomandazione secondo gli interessi dei nuovi proprietari.
X, sotto la gestione di Elon Musk, ha già dimostrato come la proprietà di una piattaforma possa influenzarne profondamente i meccanismi di distribuzione dei contenuti. Con TikTok US la dinamica sarà diversa, ma l’accesso privilegiato all’algoritmo da parte di soggetti vicini al governo americano solleva interrogativi legittimi.
La fine di una storia iniziata nel 2020
La firma degli accordi segna la conclusione di una saga iniziata nel 2020, quando la prima amministrazione Trump aveva tentato di vietare TikTok con un ordine esecutivo poi annullato da Biden.
La legge bipartisan del 2024 ha riportato la questione al centro dell’agenda politica, costringendo ByteDance a trovare una soluzione per mantenere la piattaforma operativa negli Stati Uniti.
Un compromesso che non accontenta tutti
Il risultato è un compromesso che soddisfa parzialmente entrambe le parti. Gli Stati Uniti ottengono il controllo formale sulla piattaforma e sui dati degli utenti americani. ByteDance mantiene una presenza, seppur minoritaria, e continua a licenziare la tecnologia che ha reso TikTok un fenomeno globale.
La domanda resta la stessa di settembre.
Quanto durerà l’equilibrio trovato? In poco più di un mese, anche se c’è la firma, tutto ancora potrebbe succedere.
La firma dell’accordo resta comunque un punto di non ritorno nella storia di TikTok. E resta un capitolo importante nella storia delle piattaforme digitali alla voce “Sovranità digitale”.
Operation Bluebird, startup guidata dall’ex responsabile marchi di Twitter, ha chiesto all’USPTO di cancellare i marchi Twitter e tweet da X Corp per rilanciare la piattaforma con twitter.new.
È una di quelle notizie che, a prima lettura, sembra quasi paradossale. Ma sicuramente mette di buonumore i tanti nostalgici che dal 2022 sperano in un ritorno.
Negli anni abbiamo assistito a piattaforme che hanno segnato il tempo, poi scomparse quando gli algoritmi sono diventati più importanti degli utenti. E ora si torna a parlare di Twitter, mai del tutto dimenticato.
Eppure è tutto vero, e la base legale su cui poggia è tutt’altro che trascurabile.
L’obiettivo è quello di utilizzare quei marchi per lanciare una nuova piattaforma social, chiamata twitter.new, che intende riportare in vita lo spirito originario della “piazza pubblica digitale” che Twitter rappresentava prima dell’acquisizione da parte di Musk nel 2022.
Operation Bluebird e il possibile ritorno di Twitter
Chi c’è dietro Operation Bluebird
La startup non è guidata da improvvisati. Anzi, il team legale conosce molto bene il terreno ispido su cui si muove.
Stephen Jadie Coates, general counsel di Operation Bluebird, è stato Associate Director for Trademarks, Domain Names and Marketing di Twitter dal 2014 al 2016. È stato lui, di fatto, il primo responsabile marchi assunto dall’azienda, colui che ha costruito da zero la strategia di protezione del brand Twitter. Conosce ogni sfumatura legale di quei marchi perché li ha gestiti in prima persona.
Al suo fianco c’è Michael Peroff, fondatore di Operation Bluebird, avvocato specializzato in proprietà intellettuale e protezione dei marchi con base nell’Illinois e quasi 15 anni di esperienza nel settore.
Non si tratta quindi di un tentativo opportunistico di qualche sconosciuto. Chi sta dietro questa operazione ha le competenze tecniche per comprendere esattamente cosa sta facendo e quali sono le probabilità di successo.
L’argomento legale: l’abbandono del marchio
La petizione di Operation Bluebird si basa su un principio cardine del diritto dei marchi statunitense. In buona sostanza: se non usi un marchio commercialmente, rischi di perderlo.
Il Lanham Act (15 U.S.C. § 1127) stabilisce infatti che un marchio si considera “abbandonato” quando il suo uso è stato interrotto con l’intenzione di non riprenderlo.
Secondo la normativa americana, tre anni consecutivi di non utilizzo creano una presunzione di abbandono. E qui i fatti sono abbastanza chiari:
Nel luglio 2023, Musk ha annunciato pubblicamente che l’azienda avrebbe “dato l’addio al brand Twitter e, gradualmente, a tutti gli uccelli” (“we shall bid adieu to the Twitter brand and, gradually, all the birds“).
And soon we shall bid adieu to the twitter brand and, gradually, all the birds
Il termine “tweet” è stato sostituito con “post” in tutta l’interfaccia e nelle comunicazioni ufficiali.
Come ha dichiarato Coates a Reuters: “X ha abbandonato legalmente il marchio TWITTER“. La questione, secondo lui, è “straightforward”, lineare.
Il paradosso del rinnovo del 2023
Un elemento interessante della vicenda riguarda il fatto che X Corp ha effettivamente rinnovato la registrazione del marchio Twitter nel 2023. Ma quel rinnovo è stato approvato mentre l’azienda stava attivamente eliminando ogni traccia del brand dai propri prodotti e servizi.
Come osservato da esperti di proprietà intellettuale, questa situazione crea un paradosso. Infatti, rinnovare un marchio che si sta pubblicamente demolendo è un po’ come “rinnovare l’abbonamento alla palestra mentre la stai demolendo”.
Il semplice rinnovo burocratico, in assenza di un uso commerciale effettivo, potrebbe non bastare a proteggere il marchio. Altri esperti, come Mark Lemley, professore di diritto a Stanford ed esperto di diritto dei brand, sostiene che “un uso meramente simbolico non basta a preservare il marchio”.
Interfaccia twitter.new
Il progetto twitter.new
Operation Bluebird non si limita a chiedere la cancellazione dei marchi. Nei fatti, ha già presentato una domanda di registrazione per “Twitter” e sta costruendo una piattaforma alternativa.
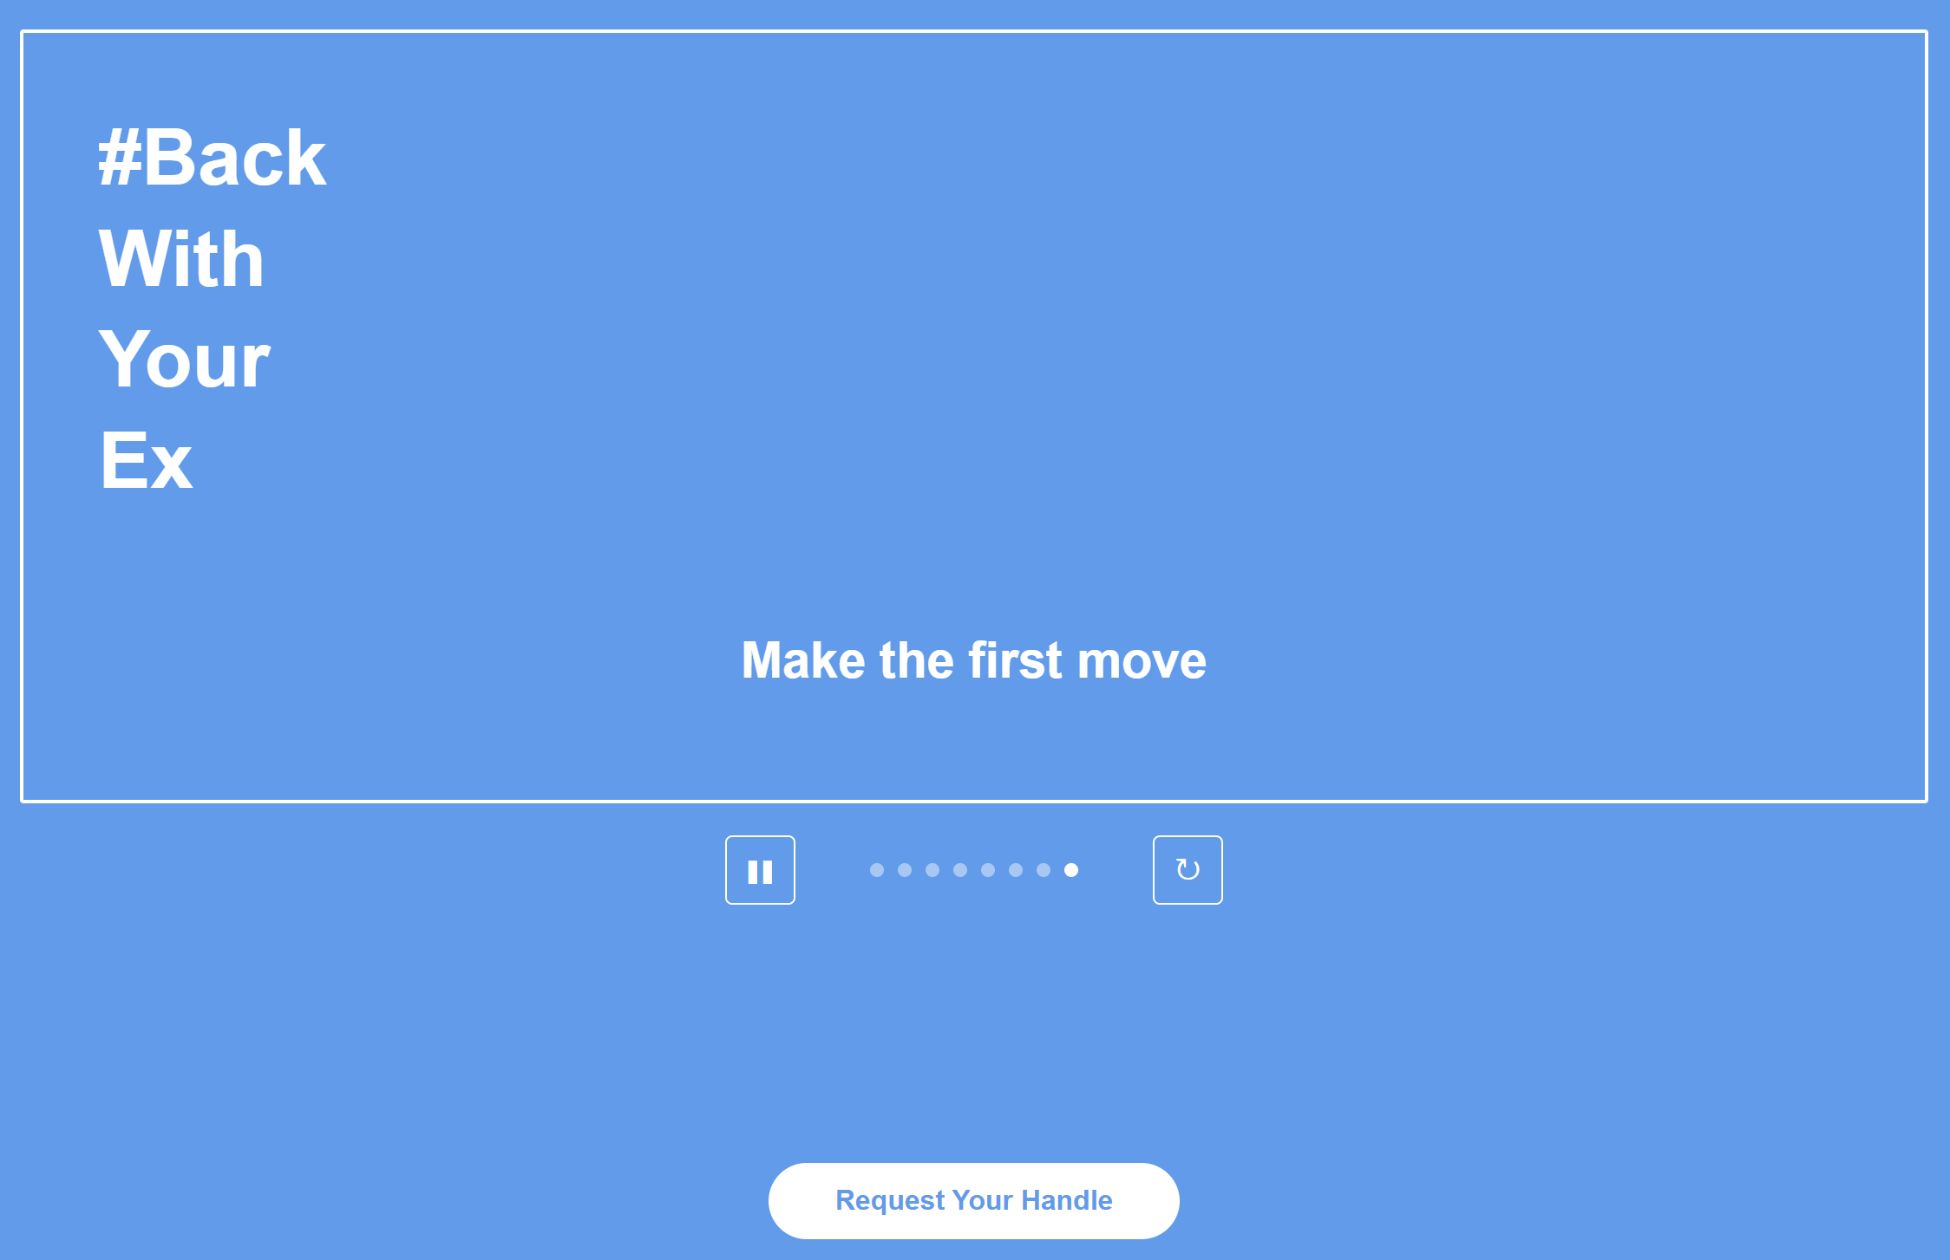
Sul sito twitter.new è già possibile riservare il proprio username in vista del lancio, previsto potenzialmente per la fine del 2026.
Il messaggio sulla homepage è programmatico: “The public square is broken, but we still believe in it. One brand tried to fix it, then burned it all down. We are bringing it back – this time with trust” – La piazza pubblica è rotta, ma ci crediamo ancora. Un brand ha provato a sistemarla, poi ha dato fuoco a tutto. La stiamo riportando in vita – questa volta con fiducia.
Come ha spiegato Peroff ad Ars Technica, l’obiettivo non è solo rilanciare un nome: “Esistono certamente alternative come Threads, Mastodon e Bluesky, ma nessuna ha raggiunto la scala o il riconoscimento del brand che Twitter aveva prima dell’acquisizione di Musk“.
Ha aggiunto Coates: “Ricordo quando celebrity reagivano ai miei contenuti su Twitter durante il Super Bowl o altri eventi. Vogliamo che quell’esperienza torni, quella piazza pubblica dove tutti eravamo coinvolti insieme“.
Quali gli scenari che si aprono
La petizione di Operation Bluebird apre scenari legali interessanti e pone X Corp di fronte a un dilemma strategico. X Corp ha tempo fino ai primi di febbraio 2026 per presentare una risposta formale alla petizione di cancellazione.
Se X decidesse di difendere i marchi, dovrà dimostrare di utilizzarli ancora commercialmente o di avere intenzione di riprenderne l’uso. Ma questo contraddirebbe le dichiarazioni pubbliche di Musk e le azioni concrete dell’azienda negli ultimi due anni. Difendere un brand che hai pubblicamente “annullato” creerebbe inoltre un paradosso enorme: se Twitter ha ancora valore, perché l’hai abbandonato?
Se X non difendesse i marchi, Operation Bluebird potrebbe appropriarsi di uno dei nomi più riconoscibili nella storia dei social media. Un brand costruito in oltre 15 anni passerebbe nelle mani di una startup. Per ricominciare a volare.
C’è però un terzo elemento da considerare. Anche in caso di cancellazione dei marchi registrati, X Corp potrebbe comunque citare in giudizio Operation Bluebird per violazione di marchio basandosi sul concetto di “residual goodwill” (avviamento residuo).
La domanda che tutti gli esperti, e non solo, si fanno in questo momento: “Ma davvero Musk spenderebbe milioni di dollari per proteggere un brand che ha deliberatamente gettato nella spazzatura?“. In effetti, Operation Bluebird sta scommettendo che la risposta sia no.
Al di là dell’esito specifico di questa controversia del tutto inattesa, il caso Operation Bluebird solleva questioni rilevanti per il mondo corporate e per chiunque si occupi di brand management.
In primo luogo, evidenzia i rischi di un rebranding totale senza una chiara strategia di gestione dei marchi legacy. Le aziende che cambiano radicalmente identità devono decidere se difendere formalmente i vecchi marchi, cederli in modo controllato, o accettare che possano essere reclamati da altri.
In secondo luogo, il caso dimostra che marchi iconici non sono immuni dall’abbandono legale. Anche un nome riconosciuto globalmente come Twitter può diventare vulnerabile se il proprietario smette di utilizzarlo in modo sostanziale.
Infine, la vicenda rappresenta un interessante precedente su come le decisioni di un singolo proprietario possano alterare radicalmente il destino di asset intangibili dal valore inestimabile.
Musk ha pagato 44 miliardi di dollari per Twitter nel 2022; ma ora qualcun altro potrebbe ottenere il diritto di usare quel nome attraverso una petizione legale.
Per chiudere, la vicenda Operation Bluebird rappresenta qualcosa di più di una vicenda legale. È un caso che potrebbe stabilire, intanto, un precedente significativo su come le aziende tech gestiscono (o non gestiscono) i propri asset di brand durante processi di rebranding radicale.
E se tutto dovesse andare bene, permetterebbe all’uccellino blu di tornare a volare. Senza che ci sia di mezzo Elon Musk.
La Commissione UE multa X, la piattaforma di Elon Musk, per €120 milioni. Si tratta della prima sanzione della storia ai sensi del DSA. Tre le violazioni: spunta blu ingannevole, assenza di trasparenza pubblicitaria, mancato accesso ai ricercatori.
Dopo oltre due anni di indagini, la Commissione Europea ha inflitto oggi, 5 dicembre 2025, la prima multa della storia ai sensi del Digital Services Act (DSA). A riceverla è X, la piattaforma di Elon Musk.
Si tratta di una decisione attesa, che seguo su questo blog da aprile scorso, quando il New York Times anticipò l’imminenza della sanzione, e che si inserisce in un contesto di tensioni crescenti tra Bruxelles e Washington.
Una decisione che, al di là della cifra, modesta se rapportata al patrimonio di Musk, stimato in oltre 450 miliardi di dollari, segna un precedente storico per la regolamentazione delle piattaforme digitali in Europa.
L’UE multa X anche per le spunte blu ingannevoli
Le tre violazioni accertate: spunta blu, pubblicità e ricercatori
La prima, e forse la più significativa, riguarda il design ingannevole della spunta blu. Quella che un tempo era il simbolo – gratuito – di verifica delle identità ufficiali è diventata, sotto la gestione Musk, un servizio a pagamento. Il problema, secondo i regolatori europei, è che un account con la spunta blu potrebbe non essere più un utente reale, ma un bot. Questo espone gli utenti a truffe e manipolazioni, minando la fiducia nella piattaforma.
La seconda violazione riguarda l’opacità del registro pubblicitario. Il DSA impone alle piattaforme di mantenere un archivio pubblico di tutte le inserzioni pubblicitarie, con dettagli su chi le ha pagate e a quale pubblico erano destinate. Questo strumento serve a ricercatori e utenti per individuare truffe, pubblicità ingannevoli e campagne di influenza coordinate. Il registro di X, secondo la Commissione, è compromesso da barriere di accesso e eccessivi ritardi nell’elaborazione delle richieste.
La terza violazione riguarda il mancato accesso ai dati pubblici per i ricercatori. X avrebbe eretto “barriere non necessarie” per impedire agli studiosi di accedere ai dati della piattaforma, ostacolando di fatto la ricerca indipendente sulla disinformazione e sulla manipolazione dell’informazione.
La posizione della Commissione: “Modesta ma proporzionata”
A presentare la decisione è stata Henna Virkkunen, vicepresidente esecutiva della Commissione Europea per la Sovranità tecnologica, la Sicurezza e la Democrazia. La Commissaria si è così espressa: “Ingannare gli utenti con le spunte blu, oscurare le informazioni sulla pubblicità e chiudere le porte ai ricercatori non hanno posto online nell’UE. Con questa prima decisione di non conformità al DSA, riteniamo X responsabile di aver minato i diritti degli utenti e di aver eluso la trasparenza”.
La Commissaria ha poi risposto alle accuse di censura arrivate dagli Stati Uniti: “È molto importante sottolineare che il DSA non ha nulla a che fare con la censura. Non siamo qui per imporre le multe più alte. Siamo qui per assicurarci che la nostra legislazione digitale venga applicata. Se rispetti le nostre regole, non ricevi multe. È così semplice”.
La multa, ha precisato Virkkunen, è stata calcolata sulla base della natura delle violazioni, della loro gravità in termini di utenti UE coinvolti e della durata delle inadempienze. Una sanzione “modesta ma proporzionata“, ben al di sotto del massimo previsto dal DSA, che può arrivare fino al 6% del fatturato globale annuo.
Le tempistiche: 60 e 90 giorni per adeguarsi
X ha ora 60 giorni per comunicare alla Commissione come intende risolvere il problema del design ingannevole delle spunte blu, e 90 giorni per presentare un piano per risolvere le criticità del registro pubblicitario e dell’accesso ai dati per i ricercatori.
Il mancato adeguamento potrebbe comportare ulteriori sanzioni.
È importante sottolineare che questa decisione riguarda solo una parte dell’indagine su X. Restano aperte altre due procedure. Nello specifico, una sulla gestione dei contenuti illegali e sulle misure per contrastarli; l’altra sull’algoritmo di raccomandazione, con particolare attenzione alla radicalizzazione terroristica e alle campagne elettorali. Su questi fronti, la Commissione non ha ancora raggiunto conclusioni preliminari.
La reazione del vicepresidente Usa, J.D.Vance
La tensione tra Washington e Bruxelles si era già manifestata prima ancora che la multa fosse annunciata. Il vicepresidente americano J.D. Vance ha pubblicato su X un post al vetriolo: “Circolano voci che la Commissione UE multerà X per centinaia di milioni di dollari per non aver praticato la censura. L’UE dovrebbe sostenere la libertà di parola, non attaccare le aziende americane per spazzatura“.
Rumors swirling that the EU commission will fine X hundreds of millions of dollars for not engaging in censorship. The EU should be supporting free speech not attacking American companies over garbage.
Non è la prima volta che Vance si scaglia contro la regolamentazione digitale europea.
A febbraio di quest’anno, durante la Conferenza sulla sicurezza di Monaco, aveva definito i Commissari europei “commissari dell’UE”, evocando la polizia politica sovietica. Un linguaggio che tradisce una visione profondamente diversa del rapporto tra piattaforme digitali, libertà di espressione e responsabilità.
La decisione, come già altre volte ricordato, arriva peraltro in un momento delicato per le relazioni transatlantiche, già sotto pressione per le questioni commerciali e per la guerra in Ucraina.
Fonti europee hanno precisato che la politica americana non ha influenzato la decisione, e che il ritardo di due anni nell’arrivare alla sanzione è dovuto alla volontà di costruire un caso giuridicamente solido, anticipando un probabile ricorso da parte di X.
Il contesto: da Twitter a xAI, la trasformazione di una piattaforma
Per comprendere il significato di questa sanzione, è utile fare un passo indietro.
Come ricorderete, lo abbiamo raccontato qui su InTime Blog, Musk ha acquisito Twitter nell’ottobre 2022 per 44 miliardi di dollari, ribattezzandola X e avviando una radicale ristrutturazione. Un ribaltamento totale della piattaforma a suon di tagli massicci al personale, revisione degli algoritmi, monetizzazione della spunta blu.
A marzo 2025, X è stata acquisita da xAI, la società di intelligenza artificiale fondata da Musk nel 2023. L’operazione, interamente in azioni, ha valutato X 33 miliardi di dollari (45 miliardi, meno 12 miliardi di debito) e xAI 80 miliardi.
Una fusione che, nelle parole di Musk, punta a “combinare dati, modelli, potenza di calcolo, distribuzione e talento” per costruire “una piattaforma che non si limiti a riflettere il mondo, ma che acceleri attivamente il progresso umano”.
Questa integrazione rende la multa odierna ancora più significativa. La sanzione è stata emessa nei confronti di Musk e xAI, che ora possiede X. E apre scenari inediti sulla regolamentazione delle piattaforme che integrano social media e intelligenza artificiale.
Una sanzione che era attesa
Questa sanzione non arriva inattesa per chi legge InTime Blog.
Ad aprile, analizzavo gli scenari possibili sulla base delle anticipazioni del New York Times, che parlava di una multa potenziale superiore al miliardo di euro.
A maggio, raccontavo la lettera di venti eurodeputati alla Commissaria Virkkunen, che dopo 500 giorni dall’apertura dell’indagine chiedevano risposte concrete su bias algoritmico, disinformazione e rischi per la democrazia.
Oggi quelle risposte, almeno in parte, sono arrivate. La sanzione è inferiore alle previsioni, certo, ma il messaggio dell’UE è chiaro: le regole valgono per tutti. Anche per l’uomo più ricco del mondo.
In quali paesi del mondo X è effettivamente vietata
In queste ore, dopo la multa comminata dall’UE a X per la violazione del DSA, come abbiamo visto, in 3 precisi ambiti, è scattata la narrazione secondo cui l’Unione Europea censura la libertà di parola.
E, ovviamente, non è vero. La multa non c’entra con la libertà di espressione.
Ma questa è l’occasione per fare chiarezza e per sapere dove al momento X è davvero vietata, e per quale motivo.
Ecco i paesi in cui X è vietata:
PAESI IN CUI X È ATTUALMENTE VIETATA
Paese
Data del ban
Motivazione
Cina
giugno 2009
Controllo politico dopo le rivolte nello Xinjiang. Blocco di tutte le piattaforme social straniere per prevenire influenze estere e contenuti “politicamente sensibili”
Iran
2009
Elezioni presidenziali contestate. Blocco per impedire la diffusione del dissenso e controllare la narrativa governativa
Corea del Nord
2016
Controllo totale dell’informazione. Accesso a internet limitato a pochi funzionari di alto rango
Turkmenistan
2008
Controllo totale dell’informazione. Accesso solo tramite intranet statale “Turkmenet”. Blocca anche Facebook, YouTube, WhatsApp
Russia
marzo 2022
Invasione dell’Ucraina. Roskomnadzor mantiene il blocco perché X non ha rimosso oltre 1.300 contenuti “vietati” (critiche alla guerra, contenuti anti-governativi)
Myanmar
febbraio 2021
Colpo di stato militare. Blocco per reprimere il dissenso e controllare il flusso di informazioni
Venezuela
agosto 2024
Proteste post-elettorali contro Maduro. Ban iniziale di 10 giorni, poi esteso a tempo indefinito. Motivazione ufficiale: “incitamento all’odio, al fascismo e alla guerra civile”
In molti, proprio in queste ore stanno, paragonando l’UE alla Corea del Nord. Solo che alla luce della realtà tutto questo suona come un cortocircuito che spiega molte cose.
Cosa comporta la multa a X
Questa prima sanzione ai sensi del DSA rappresenta un test cruciale per la credibilità della regolamentazione europea sulle piattaforme digitali.
Per la prima volta, l’Unione Europea dimostra di essere disposta a passare dalle parole ai fatti, sanzionando una delle piattaforme più influenti al mondo e sfidando apertamente le pressioni politiche americane.
La partita, va detto, è tutt’altro che chiusa. Musk ha già annunciato l’intenzione di contestare eventuali sanzioni in tribunale, e le altre indagini su X restano aperte.
Ma una cosa è certa. Questo passaggio finirà per inasprire le relazioni Usa-UE in un delicato momento storico. Una parte politica americana, molto consistente, spingerà affinché l’amministrazione Trump adotti iniziative in risposta a questa multa.
Quindi c’è da attendersi, nei prossimi giorni e nelle prossime settimane una reazione da parte degli Usa che non sarà solo rumorosa.
Ecco l’atteso Spotify Wrappred 2025, il racconto musicale dell’anno. Bad Bunny è l’artista più ascoltato al mondo, Sfera Ebbasta in Italia. C’è molto Sanremo negli ascolti e infatti Olly domina canzoni e album. Tra i podcast, Elisa True Crime si conferma al primo posto.
La piattaforma di streaming musicale conferma numeri significativi: oltre 700 milioni di utenti in tutto il mondo hanno contribuito a definire le tendenze musicali e podcast dell’anno appena trascorso.
L’esperienza in-app, disponibile da oggi direttamente nell’applicazione aggiornata per iOS e Android, offre un percorso immersivo e personalizzato che mette in relazione i gusti individuali con i trend globali. Una formula che si conferma vincente e che trasforma le scelte di ascolto individuali in tendenze collettive.
Spotify Wrapped 2025, ecco artisti e classifiche in Italia e nel mondo
Wrapped 2025, il panorama italiano: rap in cima, Sanremo motore del successo
La classifica degli artisti più ascoltati in Italia nel 2025 vede il ritorno in vetta di Sfera Ebbasta, seguito da Shiva, Guè, Geolier e Marracash.
Il rap si conferma genere dominante, ma con sfumature sempre più diversificate: dal mumble rap di Tony Boy (artista selezionato in Spotify RADAR Italia 2024) all’emergente Glocky, parte di Spotify RADAR Italia 2025 e già alla posizione 50 della classifica generale.
Il dato più rilevante riguarda tuttavia il ruolo di Sanremo come fucina di successi. Ben quattro brani su dieci nella top 10 delle canzoni più ascoltate provengono direttamente dal Festival: “Balorda nostalgia” di Olly e Juli al primo posto, seguita da “Incoscienti Giovani” di Achille Lauro, “LA CURA PER ME” di Giorgia e “BATTITO” di Fedez.
La canzone e l’album più ascoltati in Italia sono entrambi di Olly: “Balorda nostalgia” (con Juli) e “TUTTA VITA (SEMPRE)” segnano l’affermazione di una nuova generazione di cantautori che affianca il dominio del rap.
ANNA regina delle artiste per il terzo anno consecutivo
Nella classifica delle artiste più ascoltate, ANNA si conferma al primo posto per il terzo anno di fila, seguita da Elodie e Rose Villain. Taylor Swift e Lady Gaga completano la top 5, mentre tra le italiane si distinguono Annalisa, Elisa e Giorgia.
Sonorità latine e contaminazione: il caso La Plena
Il panorama musicale italiano mostra una crescente apertura alle influenze internazionali. “La Plena – W Sound 05” di W Sound, Beéle e Ovy On The Drums si piazza al quarto posto tra le canzoni più ascoltate, mentre “DtMF” di Bad Bunny entra in quinta posizione. L’album “DeBÍ TiRAR MáS FOToS” dello stesso Bad Bunny raggiunge il quarto posto nella classifica album Italia, a testimonianza di come le sonorità latine siano ormai parte integrante della colonna sonora del Paese.
Wrapped 2025, gli italiani che conquistano il mondo
I Måneskin si confermano gli artisti italiani più ascoltati all’estero per il quarto anno consecutivo. Al secondo posto la dance di Gabry Ponte, seguita dal neoclassicismo-minimalista di Ludovico Einaudi. Damiano David, voce dei Måneskin, conquista il quarto posto grazie al lancio del suo album solista “FUNNY little FEARS (DREAMS)”, mentre Laura Pausini chiude la top 5.
Wrapped 2025, lo scenario globale: Bad Bunny domina con 18,8 miliardi di ascolti
A livello mondiale, Bad Bunny torna a essere l’artista più ascoltato per la quarta volta nella storia di Wrapped (dopo 2020, 2021 e 2022), con oltre 18,8 miliardi di ascolti. Sul podio anche Taylor Swift e The Weeknd, seguiti da Drake e Billie Eilish.
“Die With A Smile” di Lady Gaga e Bruno Mars è la canzone più ascoltata al mondo nel 2025, con oltre 1,7 miliardi di riproduzioni. Seguono “BIRDS OF A FEATHER” di Billie Eilish, “APT.” di ROSÉ e Bruno Mars, “Ordinary” di Alex Warren e “DtMF” di Bad Bunny.
L’album più ascoltato a livello globale è “DeBÍ TiRAR MáS FOToS” di Bad Bunny con oltre 7,7 miliardi di riproduzioni totali, seguito dalla colonna sonora del film Netflix “KPop Demon Hunters” e da “HIT ME HARD AND SOFT” di Billie Eilish.
Wrapped 2025, podcast: il true crime non conosce crisi
In Italia il true crime si conferma il genere podcast più ascoltato. “Elisa True Crime” di Elisa De Marco raggiunge il primo posto per il terzo anno consecutivo, seguito da “Indagini” di Stefano Nazzi. A completare la top 5 ci sono “Stories” di Cecilia Sala, “Passa dal BSMT” di Gianluca Gazzoli e “ONE MORE TIME di Luca Casadei”. Dato interessante: il 50% dei podcast nella top 10 italiana sono video podcast, a conferma di un formato in crescita.
A livello globale, “The Joe Rogan Experience” si riconferma il podcast più ascoltato per il sesto anno consecutivo, seguito da “The Diary of a CEO with Steven Bartlett” e “The Mel Robbins Podcast”.
Le novità dell’esperienza Wrapped 2025
Spotify Wrapped 2025 introduce diverse nuove funzionalità nell’esperienza in-app. Tra le novità principali: “Età in base agli ascolti”, uno strumento che confronta i gusti musicali con quelli di altri ascoltatori della stessa fascia d’età; la visualizzazione dell’album più ascoltato dell’anno; la possibilità di ricevere clip personalizzate dal proprio podcaster preferito; la classifica dei “top fan” che permette di scoprire la propria posizione nella classifica mondiale degli ascoltatori del proprio artista preferito.
Interessante anche la novità dei “Club in base agli ascolti”, sei categorie che rappresentano diversi stili di ascolto, e “Wrapped Party”, un’esperienza interattiva per rivivere il proprio anno musicale in tempo reale con altri utenti.
Spotify ha inoltre lanciato la Wrapped Creator Experience 2025, dedicata a podcaster, artisti, inserzionisti e, per la prima volta, anche agli autori, permettendo di esplorare come i fan hanno interagito con i propri contenuti durante l’anno.
I numeri di Spotify
Spotify conta attualmente una community di oltre 713 milioni di utenti, di cui 281 milioni abbonati a Spotify Premium, distribuiti in più di 180 paesi. La piattaforma ospita più di 100 milioni di brani, quasi 7 milioni di podcast e oltre 350 mila audiolibri.
Le classifiche Wrapped 2025
Artisti Italia
Artiste Italia
Italiani all’estero
1. Sfera Ebbasta
1. ANNA
1. Måneskin
2. Shiva
2. Elodie
2. Gabry Ponte
3. Guè
3. Rose Villain
3. Ludovico Einaudi
4. Geolier
4. Taylor Swift
4. Damiano David
5. Marracash
5. Lady Gaga
5. Laura Pausini
6. Tony Boy
6. Annalisa
6. MEDUZA
7. Olly
7. Elisa
7. Eros Ramazzotti
8. Lazza
8. Billie Eilish
8. Andrea Bocelli
9. Artie 5ive
9. Giorgia
9. Gigi D’Agostino
10. Kid Yugi
10. Rihanna
10. Baby Gang
Canzoni Italia
Album Italia
Podcast Italia
1. Balorda nostalgia – Olly, Juli
1. TUTTA VITA (SEMPRE) – Olly, Juli
1. Elisa True Crime
2. Incoscienti Giovani – Achille Lauro
2. DIO LO SA – Geolier
2. Indagini
3. NEON – Sfera Ebbasta, Shiva
3. SANTANA MONEY GANG – Sfera Ebbasta, Shiva
3. Stories
4. La Plena – W Sound 05 – W Sound, Beéle, Ovy On The Drums
4. DeBÍ TiRAR MáS FOToS – Bad Bunny
4. Passa dal BSMT
5. DtMF – Bad Bunny
5. LA BELLAVITA – Artie 5ive
5. ONE MORE TIME di Luca Casadei
6. LA CURA PER ME – Giorgia
6. LOCURA – Lazza
6. La Zanzara
7. Ora che non ho più te – Cesare Cremonini
7. Tropico Del Capricorno – Guè
7. Il podcast di Alessandro Barbero
8. Per due come noi – Olly, Angelina Mango, Juli
8. Tutti i Nomi del Diavolo – Kid Yugi
8. SUPERNOVA
9. BATTITO – Fedez
9. VERA BADDIE – ANNA
9. PULP PODCAST
10. Scarabocchi – Olly, Juli
10. Hello World – Pinguini Tattici Nucleari
10. The Essential
Artisti Globale
Canzoni Globale
1. Bad Bunny
1. Die With A Smile – Lady Gaga, Bruno Mars
2. Taylor Swift
2. BIRDS OF A FEATHER – Billie Eilish
3. The Weeknd
3. APT. – ROSÉ, Bruno Mars
4. Drake
4. Ordinary – Alex Warren
5. Billie Eilish
5. DtMF – Bad Bunny
6. Kendrick Lamar
6. back to friends – sombr
7. Bruno Mars
7. Golden – HUNTR/X, EJAE, Audrey Nuna, Rei Ami, KPop Demon Hunters Cast
8. Ariana Grande
8. luther (with sza) – Kendrick Lamar, SZA
9. Arijit Singh
9. That’s So True – Gracie Abrams
10. Fuerza Regida
10. WILDFLOWER – Billie Eilish
Album Globale
Podcast Globale
1. DeBÍ TiRAR MáS FOToS – Bad Bunny
1. The Joe Rogan Experience
2. KPop Demon Hunters (Soundtrack) – KPop Demon Hunters Cast, HUNTR/X, Saja Boys
Tre anni fa OpenAI lanciava ChatGPT. E tre anni dopo, un articolo del Financial Times e i dati Similarweb fotografano un cambio di scenario che nessuno avrebbe immaginato. Google sorpassa OpenAI e Altman dichiara “code red”.
Tre anni fa, esattamente il 30 novembre 2022, OpenAI lanciava ChatGPT introducendo a tutti la IA Generativa. In cinque giorni raggiunse un milione di utenti, esattamente il 5 dicembre 2022.
In due mesi arrivò a cento milioni di utenti attivi mensili, una velocità di crescita mai vista prima per nessuna piattaforma digitale.
Per capire la portata di quel fenomeno, basta un veloce confronto: TikTok ha impiegato 9 mesi per raggiungere 100 milioni di utenti, Instagram due anni e mezzo, Facebook quattro anni e mezzo. ChatGPT ha polverizzato ogni record, diventando il simbolo stesso dell’intelligenza artificiale generativa accessibile a tutti.
Con questi numeri ChatGPT è entrato in un club ristrettissimo, quello dei colossi digitali che hanno trasformato il modo in cui le persone interagiscono con la tecnologia. E lo ha fatto in soli tre anni, con una crescita che non ha precedenti nella storia di internet.
Il sorpasso di Google su OpenAI a tre anni dal lancio di ChatGPT
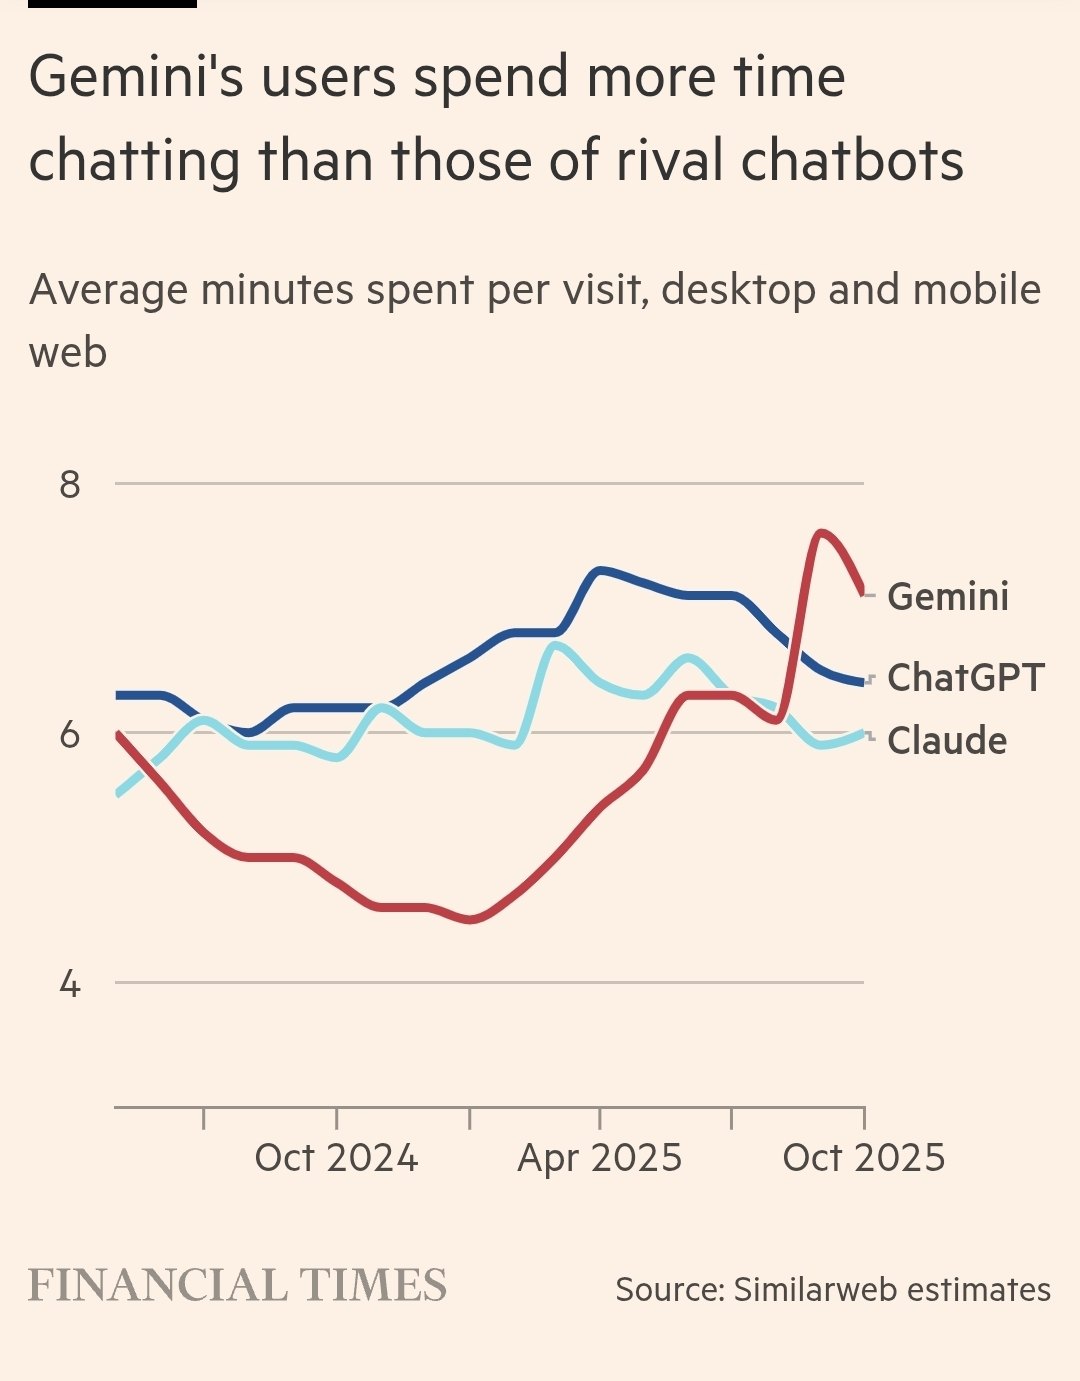
Il grafico di Similarweb che mostra il sorpasso
Partiamo da un dato concreto. Similarweb, una delle fonti più affidabili per l’analisi del traffico web, mostra l’evoluzione del tempo medio per visita sui tre principali chatbot AI: ChatGPT, Gemini di Google e Claude di Anthropic.
Ora, non stiamo parlando di numero di utenti, dove ChatGPT mantiene ancora il vantaggio assoluto con 800 milioni di utenti settimanali contro i 650 milioni mensili di Gemini. Stiamo parlando di coinvolgimento, quindi di engagemente. Ossia di quanto tempo le persone investono, in termini di tempo e attenzione, effettivamente usando questi strumenti.
E qui la differenza si fa interessante. Il tempo per visita misura la qualità dell’interazione, non solo la curiosità iniziale. Significa che gli utenti trovano ragioni concrete per restare, che le risposte reggono conversazioni più lunghe, che il valore percepito giustifica l’investimento di attenzione.
La rimonta di Google su OpenAI
E qui è utile fare un passo indietro.
Un anno fa molti analisti avevano messo in discussione gli sforzi di Google nell’AI generativa. Il lancio disastroso di Bard, gli errori nelle demo pubbliche, la paura che ChatGPT cannibalizzasse il motore di ricerca, la novità che potesse addirittura mettere in crisi l’impero Google.
Poi è successo qualcosa. La svolta è arrivata quest’anno, con la conferenza Google IO di maggio. Google ha presentato una serie di aggiornamenti convincenti, ha mostrato muscoli tecnologici che erano rimasti nascosti, ha dimostrato di avere una strategia integrata.
E poi è arrivato Nano Banana, il tool di editing fotografico con AI che è diventato virale durante l’estate. Sembra un dettaglio, ma non lo è: ha portato l’app mobile di Gemini da 400 milioni di utenti mensili a maggio a 650 milioni a ottobre.
La settimana scorsa Google ha lanciato Gemini 3, il suo ultimo modello di linguaggio. E, secondo le valutazioni tecniche, Gemini 3 ha superato GPT-5 di OpenAI su diversi benchmark chiave. Ha ottenuto miglioramenti nel processo di training che hanno eluso OpenAI negli ultimi mesi.
Marc Benioff, CEO di Salesforce, ha scritto su X: “Ho usato ChatGPT ogni giorno per tre anni. Ho appena passato due ore su Gemini 3. Non torno indietro. Il salto è folle, sembra che il mondo sia cambiato di nuovo.”
Holy shit. I’ve used ChatGPT every day for 3 years. Just spent 2 hours on Gemini 3. I’m not going back. The leap is insane — reasoning, speed, images, video… everything is sharper and faster. It feels like the world just changed, again. ❤️ 🤖 https://t.co/HruXhc16Mq
Ma qual è il vero vantaggio di Google? La risposta sta nell’approccio “full stack”, come viene definito.
Google ha addestrato Gemini 3 usando i propri chip personalizzati, le Tensor Processing Unit. Non ha dovuto dipendere dai costosissimi chip Nvidia che il resto dell’industria AI deve comprare, spesso con lunghe liste d’attesa.
Koray Kavukcuoglu, chief technology officer di DeepMind, lo spiega al Financial Times: “Essere in grado di connettersi con consumatori, clienti, aziende a quella scala è qualcosa che possiamo fare grazie all’approccio full stack integrato che abbiamo.“
E questo approccio include: chip proprietari, il motore di ricerca dominante al mondo, l’infrastruttura cloud di Google Cloud, gli smartphone Android, YouTube, Gmail. Un ecosistema completo dove integrare l’AI in miliardi di touchpoint già esistenti con gli utenti.
Il risultato? La capitalizzazione di mercato di Alphabet si sta avvicinando ai 4 trilioni di dollari per la prima volta.
Il sorpasso di Google su OpenAI a tre anni dal lancio di ChatGPT
La scommessa impossibile di OpenAI
E OpenAI? OpenAI è sotto pressione come mai prima.
Sam Altman, il CEO, ha inviato un memo interno allo staff già prima del lancio di Gemini 3. Il contenuto? “Dovremo restare concentrati attraverso la pressione competitiva a breve termine. Aspettatevi che le vibes là fuori siano difficili per un po’.” Il memo è stato riportato da The Information. E ora capiamo perché.
Sam Altman dichiara “code red”, cosa significa
Ma le “vibes difficili” sono diventate qualcosa di più concreto. Lunedì 2 dicembre 2025, appena tre giorni fa, Altman ha dichiarato uno stato di allerta interno. The Information riporta che il CEO ha inviato un nuovo memo ai dipendenti dichiarando “code red”: tutte le risorse devono concentrarsi sul miglioramento di ChatGPT di fronte alla crescente minaccia competitiva di Google e altri concorrenti AI.
Nel memo, Altman annuncia che altre iniziative, inclusa l’introduzione della pubblicità in ChatGPT, verranno ritardate per concentrarsi sul prodotto core.
L’ironia della situazione è evidente. L’analisi del codice della versione beta Android di ChatGPT (1.2025.329) mostra che il sistema pubblicitario è già pronto: ci sono riferimenti espliciti a “ads feature”, “search ad”, “search ads carousel” e “bazaar content”. OpenAI ha persino assunto oltre 600 ex dipendenti Meta, molti dei quali specializzati proprio in advertising.
La posizione di Altman sulla pubblicità è cambiata radicalmente nel tempo. Nel 2024 l’aveva definita “particolarmente inquietante” e una soluzione da “ultima spiaggia”. A giugno 2025 aveva ammorbidito il giudizio: “Non sono totalmente contrario. Penso che gli annunci su Instagram siano piuttosto interessanti.”
Ma proprio ora che tutto è tecnicamente pronto per lanciare gli ads, Altman dichiara “code red” e li rimanda. Ecco la pressione competitiva di Google, considerata come una minaccia che richiede di mettere in pausa tutto il resto, inclusa una fonte di ricavi già pronta.
Eppure il problema della monetizzazione resta urgente. OpenAI ha impegnato 1,4 trilioni di dollari nei prossimi otto anni per la potenza di calcolo. Ha stretto accordi enormi con Nvidia, Oracle, AMD, Broadcom. Un investimento che è ordini di grandezza superiore ai ricavi attuali dell’azienda.
Per finanziare questo progetto, i partner devono usare debito. Si tratta di una scommessa molto rischiosa per qualsiasi azienda.
OpenAI e gli ingenti investimenti
Ma il problema più grande è un altro. OpenAI deve trovare flussi di cassa sufficienti per sostenere quella scala di investimento. E al momento il modello di business non li garantisce.
Secondo le analisi finanziarie più recenti, OpenAI non ha una strada chiara verso la redditività fino al 2030 e necessiterebbe di oltre 207 miliardi di dollari aggiuntivi per sostenere i suoi sviluppi tecnologici.
L’azienda crede di poter attrarre centinaia di milioni di abbonati paganti a ChatGPT nei prossimi anni. Ma il piano a breve termine per generare più ricavi passa attraverso la pubblicità, qualcosa che ora viene rimandato proprio per rispondere alla pressione competitiva.
Il punto è che questo li porta dritti in un mercato già saturo, dominato da Meta e Alphabet. ChatGPT non ha ancora scalfito il dominio di Google nel mercato pubblicitario. E sta solo iniziando a integrare pubblicità e funzionalità di shopping nel chatbot.
Alcuni esperti dicono che OpenAI si è estesa troppo. Nell’ultimo anno hanno lanciato nuovi prodotti a ritmo frenetico: strumenti di programmazione automatizzata, l’app video Sora.
“OpenAI si sta disperdendo troppo,” dice un partner di un venture capital della Silicon Valley. “È impossibile per loro fare tutto bene.”
Anthropic, il terzo incomodo
E poi c’è Anthropic. Fondata nel 2021 da ex membri di OpenAI, sta raccogliendo un nuovo round di finanziamento che dovrebbe valutarla oltre 300 miliardi di dollari.
Claude, il chatbot di Anthropic, è rimasto nell’ombra rispetto al successo di massa di ChatGPT. Ma il focus storico di Anthropic sulla sicurezza dell’AI ha aiutato a creare uno strumento più affidabile per i clienti corporate, sostengono i suoi investitori. E i loro strumenti di coding sono considerati tra i migliori.
Anthropic vede il suo business in grande crescita in questo momento. Mentre OpenAI inseguiva i numeri assoluti di utenti consumer, Anthropic ha lavorato sul valore per cliente, sulla stabilità, sull’affidabilità.
La fase di maturazione della IA Generativa
Tre anni dopo il lancio di ChatGPT, il mercato dell’AI generativa sta uscendo da quella che era la fase pionieristica. Oggi non basta più essere stati i primi. Siamo nella fase di maturazione. Serve infrastruttura. Serve integrazione. Serve sostenibilità economica.
OpenAI adesso deve dimostrare che la sua scommessa da 1,4 trilioni ha senso economico, non solo tecnologico.
Come abbiamo visto, il tempo che le persone investono usando questi strumenti conta. L’engagement conta. E quel grafico di Similarweb lo racconta chiaramente: il sorpasso è già avvenuto.
Certo, concentrarsi sul coinvolgimento al momento è la strada quasi obbligata da seguire ma non è detto che sia quella giusta. L’esperienza delle piattaforme digitali è lì che ce lo dimostra chiaramente. Il rischio di snaturare perdendo di vista l’obiettivo è praticamente dietro l’angolo.
[L’immagine di copertina è stata realizzata da Franz Russo usando il modello di IA Generativa Gemini 3 – Nano Banana]
Dalla violenza online alla prevenzione clinica, la tecnologia offre strumenti concreti per proteggere le donne. La giornata contro la violenza sulle donne è l’occasione per conoscere chatbot e Intelligenza Artificiale che trasformano il digitale in alleato.
Quasi duemila casi sospetti di violenza sulle donne, rimasti invisibili ai registri ufficiali del sistema sanitario, sono stati identificati da un algoritmo. La verifica manuale su un campione ha confermato la correttezza delle predizioni nel 96% dei casi.
Non è fantascienza, è il progetto ViDeS (Violence Detection System) dell’Università di Torino, presentato proprio oggi, 25 novembre 2025, nella Giornata internazionale per l’eliminazione della violenza contro le donne.
La notizia, rilanciata da Euronews e Il Sole 24 Ore, rappresenta plasticamente il punto in cui ci troviamo. E cioè, la tecnologia, e in particolare l’intelligenza artificiale, dal ruolo di potenziale minaccia (deepfake, stalkerware, molestie online) passa anche a quello di alleato concreto nella prevenzione e nel contrasto della violenza di genere.
In pratica, la tecnologia e quindi anche la IA rivestono questo duplice ruolo di minaccia e alleato. E in questa giornata guardiamo insieme cosa davvero possono fare come alleati.
La violenza digitale comprende un ventaglio di comportamenti: diffusione non consensuale di immagini intime, cyberstalking, deepfake pornografici, discorsi d’odio, tracciamento delle attività tramite stalkerware.
Secondo le Nazioni Unite, il 95% degli abusi online avviene contro le donne, e nel 70% dei casi chi subisce violenza digitale subisce anche violenza fisica o sessuale dal partner.
Ma il costo umano, naturalmente, resta incalcolabile.
Violenza sulle donne: tecnologia e IA, i nuovi alleati
L’AI che “legge” i referti: il caso italiano ViDeS e PAUSE
Parlando di Intelligenza Artificiale in una giornata come questa, è il caso di segnalare progetti che nascono come valido aiuto per contrastare il fenomeno della violenza contro le donne.
Il sistema analizza automaticamente i referti del pronto soccorso per identificare lesioni di probabile origine violenta, anche quando l’anamnesi non lo dichiara esplicitamente.
Il modello è stato addestrato su circa 350-390mila referti dell’ospedale Mauriziano relativi al periodo 2015-2024. Il risultato? Un’accuratezza del 96-98% nell’identificare casi sospetti. Mentre nei registri ufficiali l’ospedale aveva annotato solo 900 casi di violenza, l’algoritmo ne ha segnalati quasi 2.000.
Il progetto si integra con PAUSE (Prevention of Assault Under Scientific Evidence), che aggiunge una dimensione dinamica. Infatti, non si limita a leggere un singolo referto, ma ricostruisce la cronologia degli accessi e dei traumi, analizzando frequenza, tipologia e variabilità delle spiegazioni fornite. Lo scopo è distinguere la fisiologia clinica dai segnali precoci di violenza domestica.
Come sottolinea Anna Maria Poggi, presidente della Fondazione CRT: “La tecnologia, quando è guidata da responsabilità e da una visione etica, può diventare un alleato prezioso nella tutela delle persone più vulnerabili.”
Chatbot e app: l’aiuto silenzioso che non lascia tracce
Se l’AI applicata ai dati sanitari lavora sulla prevenzione “a monte”, esiste un altro fronte: quello del supporto diretto alle donne in difficoltà.
E qui il digitale ha sviluppato strumenti che rispondono a un’esigenza concreta. Ossia quella di poter chiedere aiuto in silenzio, senza telefonate che possano essere intercettate dal maltrattante.
#NonPossoParlare
Sviluppato dall’Associazione Save the Woman in collaborazione con SPX Lab, Dotvocal e diversi centri antiviolenza liguri, #NonPossoParlare è un chatbot pensato per le donne che vivono con un maltrattante.
Funziona su smartphone, tablet o computer, simula una conversazione naturale con un operatore di centro antiviolenza, ed è disponibile 24 ore su 24, 7 giorni su 7. Soprattutto, non lascia tracce sul dispositivo.
Il sistema è stato sviluppato grazie all’esperienza diretta delle operatrici dei centri antiviolenza, che hanno “istruito” l’intelligenza artificiale sulle domande più frequenti delle donne che chiedono aiuto. La Città di Alessandria è stata il primo capoluogo di provincia in Italia ad adottarlo.
Durante il lockdown del 2020, i contatti via chat sono triplicati, passando da 829 a oltre 3.300 messaggi. Nel primo trimestre 2025 sono arrivate oltre 14.000 chiamate, ma il dato da tenere in considerazione è che il 75% delle vittime non ha poi sporto denuncia per paura delle reazioni dell’aggressore.
Come spiega Arianna Gentili, responsabile 1522 di Differenza Donna: “Una chat che non devo scaricare e che posso aprire e chiudere senza lasciare traccia va oltre la paura di essere rintracciate. L’anonimato aiuta a scardinare il pregiudizio che andare in un centro antiviolenza equivalga a sporgere denuncia.”
Mama Chat e YouPol
Mama Chat è il primo sportello europeo ad offrire assistenza psicologica online tramite chat gratuita e anonima, con psicologhe volontarie pronte all’ascolto.
YouPol, l’app della Polizia di Stato nata nel 2017 per contrastare bullismo e spaccio, ha aggiunto durante la pandemia la possibilità di segnalare violenza domestica.
Il caso spagnolo VioGén: 17 anni di valutazione del rischio
Il sistema valuta il grado di rischio delle donne che hanno denunciato violenza domestica, assegnando un punteggio che va da “trascurabile” a “estremo” e determinando l’intensità degli interventi di protezione.
Secondo le autorità spagnole, VioGén ha contribuito a una riduzione del 25% delle aggressioni.
Ma non è infallibile: un’inchiesta del New York Times ha riportato che su 98 casi di omicidio successivi a violenza domestica, 55 vittime erano state valutate come a rischio trascurabile o basso. Occorre quindi ricordare, ancora una volta, che l’AI può supportare il lavoro umano, ma non sostituirlo del tutto.
Il fronte della violenza digitale: deepfake, revenge porn e la risposta tecnologica
Se la tecnologia può essere alleata, può essere anche arma. I deepfake pornografici, le immagini manipolate con AI, i siti di “nudify” che spogliano virtualmente qualsiasi donna a partire da una foto. Sono fenomeni in crescita esponenziale che colpiscono soprattutto donne e ragazze e di recente ne sono stati scoperti diversi.
In Italia, la legge 132/2025 sull’intelligenza artificiale, in vigore dal 10 ottobre, ha introdotto il reato di diffusione illecita di contenuti generati o alterati con sistemi di AI (art. 612-quater del Codice penale).
PermessoNegato: 3,5 milioni di contenuti rimossi dal 2019
L’associazione PermessoNegato, nata nel 2019, è diventata una delle principali realtà europee nel contrasto alla diffusione non consensuale di materiale intimo.
L’associazione ad oggi ha gestito oltre 5.000 casi, di cui 2.500 solo nell’ultimo anno, per un totale di 3,5 milioni di contenuti rimossi dal web. PermessoNegato offre supporto tecnologico gratuito per l’identificazione, la segnalazione e la rimozione dei contenuti dalle piattaforme online.
La comunicazione che ribalta la narrativa: Una Nessuna Centomila e l’AI “buona”
La Fondazione Una Nessuna Centomila ha lanciato per il 2025 la campagna “La violenza virtuale è reale“, che usa per la prima volta l’intelligenza artificiale in modo creativo: una donna generata dall’AI per mostrare che “Questa donna non esiste, ma la violenza che subisce sì”.
È un ribaltamento intelligente. In un momento in cui l’AI viene usata per creare deepfake e sessualizzare le donne senza consenso, la campagna trasforma la stessa tecnologia in uno strumento di denuncia.
La campagna mira a veicolare il messaggio che se si può inventare, manipolare e sessualizzare un’immagine con un click, allora è necessario prendersi cura del linguaggio e degli sguardi, non dei corpi.
Oltre i confini: dall’Africa agli Stati Uniti
Il fenomeno è globale e le risposte si moltiplicano.
In Sudafrica, dove il tasso di femminicidi è cinque volte superiore alla media mondiale, l’imprenditrice Leonora Tima ha sviluppato Grit (Gender Rights in Tech), una delle prime app gratuite basate sull’AI per affrontare la violenza di genere, creata interamente da sviluppatori africani. Include un pulsante d’emergenza, una cassaforte digitale per conservare prove, e un chatbot chiamato Zuzi che offre ascolto e orientamento ai servizi.
Negli Stati Uniti, il Take It Down Act firmato nel maggio 2025 impone alle piattaforme online di rimuovere entro 48 ore immagini intime non consensuali, incluse quelle generate dall’AI.
In Europa, la Direttiva 2024/1385 introduce un quadro giuridico comune contro la violenza sulle donne, mentre il Digital Service Act impone obblighi più stringenti alle piattaforme sulla rimozione di contenuti illegali.
I numeri italiani: uno scenario che non migliora
Mentre la tecnologia avanza, i numeri della violenza in Italia restano drammatici.
Secondo l’Osservatorio di Non Una di Meno, al 22 novembre 2025 sono stati registrati 77 femminicidi nel 2025. L’Istat ricorda che circa 6,4 milioni di donne italiane tra i 16 e i 75 anni (il 31,9% della popolazione femminile in quella fascia d’età) ha subito almeno una violenza fisica o sessuale nella vita.
Gli autori della violenza sono italiani in 3 casi su 4, il 47,8% ha un lavoro stabile, e nella quasi totalità dei casi sono partner, ex partner o familiari.
Nel 2024 sono attive 60 case rifugio, in calo rispetto al 2023 a causa dell’instabilità dei finanziamenti.
Oltre la tecnologia, serve un cambiamento culturale
La tecnologia, da sola, non basta. Lo dicono tutti gli esperti che sono stati interpellati: l’AI può supportare, ma non sostituire la relazione di cura.
Può identificare pattern, segnalare rischi, rimuovere contenuti dannosi, offrire un primo ascolto anonimo. Ma la violenza di genere resta “un problema strutturale nella nostra società“, come ricorda Giulia Minoli, presidente di Una Nessuna Centomila, “ed è necessario avere un approccio sistemico e costruire un’alleanza con tutti i mondi possibili“.
La psicoterapeuta Gloriana Rangone, commentando il fenomeno dei deepfake, lo dice con chiarezza: “La tecnologia amplifica ciò che già esiste. Se una cultura è violenta, sessista, intrisa di disuguaglianza, l’IA non fa che renderla più visibile e più potente. La responsabilità resta nostra: di come educhiamo, di quali modelli di relazione trasmettiamo, di come trattiamo il corpo e il consenso.”
In questo 25 novembre 2025, la sfida è doppia. Usare ogni strumento tecnologico disponibile per proteggere le donne, e al tempo stesso lavorare su quel cambiamento culturale profondo senza il quale nessun algoritmo potrà mai essere sufficiente.
La tecnologia può riconoscere i segnali d’allarme quando c’è ancora tempo per intervenire. Ma spetta a noi decidere in che direzione vogliamo andare.
Risorse utili
1522 – Numero antiviolenza e antistalking (attivo 24/7, anche via chat e app)
PermessoNegato.it – Supporto gratuito per vittime di revenge porn e violenza online
Per fornire le migliori esperienze, utilizziamo tecnologie come i cookie per memorizzare e/o accedere alle informazioni del dispositivo. Il consenso a queste tecnologie ci permetterà di elaborare dati come il comportamento di navigazione o ID unici su questo sito. Non acconsentire o ritirare il consenso può influire negativamente su alcune caratteristiche e funzioni.
Funzionale
Sempre attivo
L'archiviazione tecnica o l'accesso sono strettamente necessari al fine legittimo di consentire l'uso di un servizio specifico esplicitamente richiesto dall'abbonato o dall'utente, o al solo scopo di effettuare la trasmissione di una comunicazione su una rete di comunicazione elettronica.
Preferenze
L'archiviazione tecnica o l'accesso sono necessari per lo scopo legittimo di memorizzare le preferenze che non sono richieste dall'abbonato o dall'utente.
Statistiche
L'archiviazione tecnica o l'accesso che viene utilizzato esclusivamente per scopi statistici.L'archiviazione tecnica o l'accesso che viene utilizzato esclusivamente per scopi statistici anonimi. Senza un mandato di comparizione, una conformità volontaria da parte del vostro Fornitore di Servizi Internet, o ulteriori registrazioni da parte di terzi, le informazioni memorizzate o recuperate per questo scopo da sole non possono di solito essere utilizzate per l'identificazione.
Marketing
L'archiviazione tecnica o l'accesso sono necessari per creare profili di utenti per inviare pubblicità, o per tracciare l'utente su un sito web o su diversi siti web per scopi di marketing simili.